Homelab 实战:用 Nix 管理 OpenClaw 网关与执行节点
Mac 网关、NixOS node、sops 密钥与 Telegram 审批
引言
我最早写 OpenClaw 的部署时,用的是一台 Ubuntu Desktop 虚拟机:手工装 Node.js、Docker、LM Studio,再把 Gateway 配成 systemd 服务。那套东西能跑,但过一段时间就说不清机器上到底改过什么,升级也要靠记忆重走一遍命令。
现在的做法完全变了:OpenClaw 由 Nix 管。网关跑在 Mac(keiki)上,NixOS 工作站 taiki 作为执行节点,密钥走 sops,Telegram 负责审批。
这篇文章记录的是现在这套结构,不是旧版的 Ubuntu + LM Studio 方案。文中会说明哪些是本机实际观察到的,哪些只是配置求值或方案说明。
为什么不继续手工装
手工部署 OpenClaw 有几个绕不过去的问题:
- 升级靠
npm install -g,版本漂移,回滚困难; - Gateway 和 node 的协议版本必须一致,手工装很容易一边新一边旧;
- 密钥散落在
.env、环境变量和 shell 历史里; - systemd/launchd 服务、配置文件和插件版本都没有版本控制;
- 换一台机器要重新踩一遍坑。
Nix 把这些问题收进 flake:OpenClaw 版本由 nix-openclaw 输入锁定,runtime plugin 跟着包一起构建,Gateway 和 node 用同一个包,密钥由 sops-nix 在激活时解密,服务由 home-manager 的 launchd 或 NixOS 的 systemd 管理。改配置就是改 Nix 文件,构建、切换、回滚都有明确入口。
代价也很实际:Mac 上要维护 nix-darwin 和 home-manager;Nix 求值和构建比 npm install 慢;网关跑在 Mac 上,Mac 睡盖时 bot 就不在线;而且网关以你的用户身份运行,天然拥有你的 gh、kubectl、gcloud、SSH 和 GPG 权限。
当前架构
现在这套分两层:Mac 网关负责推理、Telegram、代码修改和凭据;NixOS node 只负责执行网关转发过来的命令。
graph TB
    subgraph Mac["Mac keiki"]
        GW["OpenClaw Gateway<br/>launchd :18789"]
        TG["Telegram Bot"]
        MODEL["Magpie / DeepSeek<br/>Grok / Codex fallback"]
        PROJ["项目 workspace<br/>已有工作副本"]
        NODE_MAC["OpenClaw node<br/>keiki(屏幕/computer use)"]
    end

    subgraph Linux["NixOS taiki"]
        NODE_LINUX["openclaw node<br/>systemd<br/>exec only"]
    end

    TG -->|Bot API| GW
    GW --> MODEL
    GW --> PROJ
    GW <-->|WebSocket| NODE_MAC
    GW <-->|WebSocket| NODE_LINUX
| 机器 | 角色 | 关键点 |
|---|---|---|
| keiki(Mac) | 网关 | 有代码、GPG 签名密钥、gh/kubectl/gcloud 凭据、浏览器登录态;agent 的工作目录就是已有仓库 |
| taiki(NixOS) | 执行节点 | 只转发 exec(system.run / system.which),跑 Linux 构建、无头浏览器和长任务 |
网关绑在局域网而不是回环地址,是因为 taiki 要连过来。绑到非 loopback 时 OpenClaw 强制要求认证,token 从 sops 解出的文件里读,不写进 Nix store。
仓库结构
当前配置在 nix/ 下按用途拆 flake,和 OpenClaw 相关的有这些:
nix/workstations/
├── flake.nix                       # 工作站与 Mac 的 flake 输入
├── darwin/agent-gateway.nix        # Mac 网关的 home-manager 模块
├── darwin/agent-node.nix           # Mac 作为 node 的 launchd 模块
├── nixos/agent-node.nix            # NixOS 作为 node 的 systemd 模块
└── hosts/
    ├── keiki/default.nix           # 打开网关、声明 projects/owners
    └── taiki/agent-node.nix        # taiki 的 node 配置
工作站的 flake 里,OpenClaw 和 sops 是独立输入:
{
  inputs = {
    nix-openclaw.url = "github:openclaw/nix-openclaw";

    sops-nix.url = "github:Mic92/sops-nix";
    preservation.url = "github:nix-community/preservation";

    home-manager = {
      url = "github:nix-community/home-manager/release-26.05";
      inputs.nixpkgs.follows = "nixpkgs";
    };

    nix-darwin = {
      url = "github:nix-darwin/nix-darwin/nix-darwin-26.05";
      inputs.nixpkgs.follows = "nixpkgs";
    };
  };
}
nix-openclaw 的 nixpkgs 不跟随本仓库,这样 OpenClaw 的版本可以和系统其余部分分开升级。官方包在本文写作时是 2026.9.4;keiki 和 taiki 实际用的是 NUR 里 2026.9.5 的包,因为 2026.9.5 已经修了 node 协议相关的兼容问题。无论用哪一份,网关和 node 必须同一个版本,否则 node 连不上。
Mac 网关
网关的宿主是 keiki,一台 M3 Max MacBook Pro。选择 Mac 而不是常开的 taiki,原因很直接:
- git 提交要用 GPG 签名,签名密钥只有一把,在 Mac 上;
- gh、kubectl、gcloud 的凭据和浏览器登录态都在 Mac 上;
- OpenClaw 的
read/write/edit/apply_patch只看网关本机的文件系统,node 只转发exec。代码在哪台机器,agent 就只能在哪台机器改文件。
所以网关搬到有代码、有凭据、有签名密钥的机器,taiki 退成纯执行节点。
主机配置
在 nix/workstations/hosts/keiki/default.nix 里打开网关:
workstation.agentGateway = {
  enable = true;
  backend = "magpie";
  deepseekAccount = "us";

  # 换成你的 Telegram 数字用户 ID;留空会拒绝所有人
  owners = [ 123456789 ];
  bind = "lan";
  # 论坛群(开了 Topics 的超级群)的 chat ID
  telegramGroup = "-1000000000000";

  projects = {
    homelab = {
      path = "/Users/chris/git/homelab/homelab-infra-as-code";
      topic = 10;
    };
    project-b = {
      path = "/Users/chris/git/project-b";
      topic = 12;
      model = "deepseek/deepseek-v4-flash";
    };
  };
};
几个字段的实际含义:
owners:Telegram 数字用户 ID,决定谁能给 bot 发消息、用 owner 命令、批准 exec,留空会拒绝所有人;bind = "lan":监听0.0.0.0:18789,因为 taiki 要连过来;telegramGroup:论坛群的 chat ID,配合每个项目的topic做路由;path:直接指向已有的工作副本,不需要让部署去 clone;model:项目级模型覆盖,不写就跟随全局。
多项目时,模块会为每个话题生成一条具体 binding,最后再放一条 channel 级兜底给 main。兜底必须排在最后,否则它会把所有话题都路由到 main;这和“群里每个话题一个 agent”的预期正好相反。
home-manager 模块做了什么
darwin/agent-gateway.nix 不只是写一份 openclaw.json,它把几件事一起接上了:
programs.openclaw = {
  enable = true;
  package = cfg.package;
  installApp = false;
  stateDir = "${homeDir}/.openclaw";

  runtimePlugins = lib.optional (!useMagpie) "deepseek";
  runtimePackages = [
    ow
    pkgs.git
    pkgs.gh
  ] ++ lib.optional (cfg.opencodePackage != null) cfg.opencodePackage;

  environment = secretEnv;
  config = settings;

  launchd.label = "org.nixos.openclaw-gateway";
};
几个细节:
installApp = false:不安装 OpenClaw.app,避免把 nixpkgs 里被标记 insecure 的包带进来;runtimePlugins:deepseek是外部 provider 插件,由 home-manager 模块注入 load 路径;acpx、workboard是内置插件,靠配置里的plugins.entries打开;runtimePackages:网关进程的 PATH 上要有git、gh、opencode和ow,否则 agent 的 PR 工作流跑不起来;environment:sops 解出的密钥以“文件路径”形式给 wrapper,wrapper 在运行时读取内容再 export,Nix store 里没有明文。
启动服务由 launchd 管,label 是 org.nixos.openclaw-gateway。网关日志在 /tmp/openclaw/openclaw-gateway.log。
实际运行状态
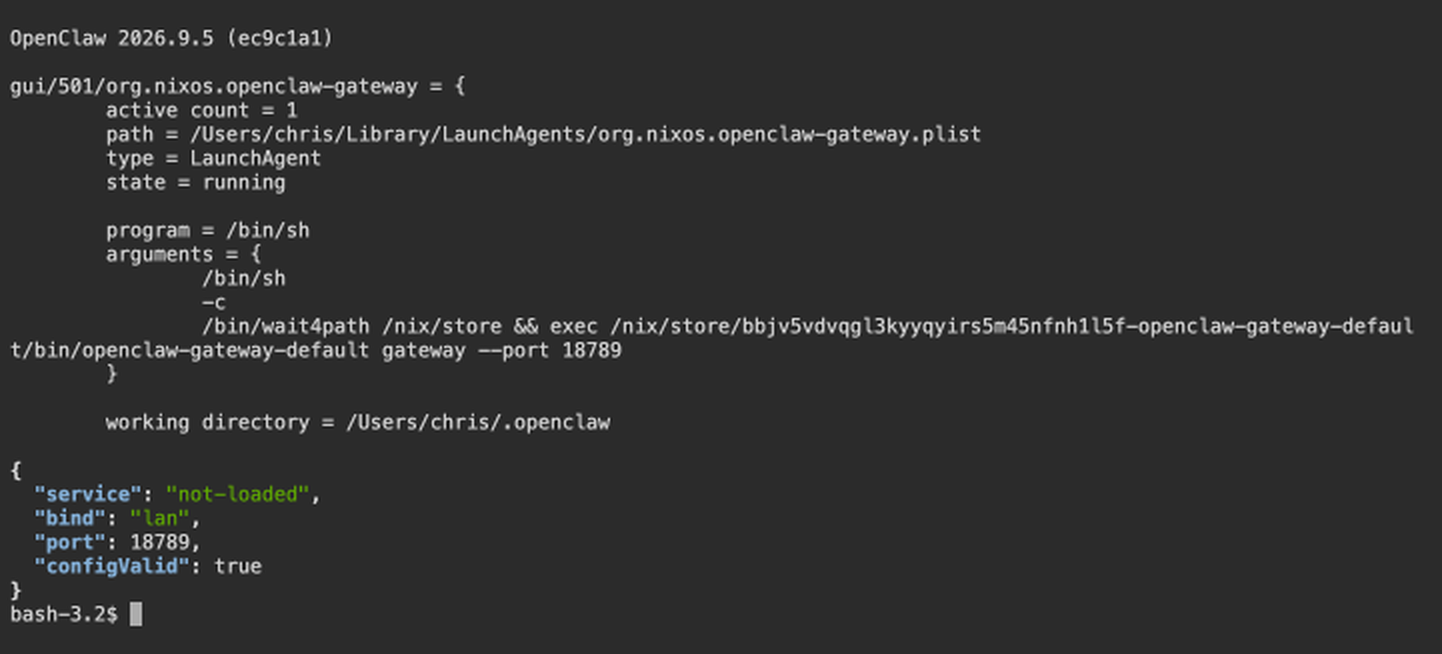
写作时本机运行的是 OpenClaw 2026.9.5:
$ openclaw --version
OpenClaw 2026.9.5 (ec9c1a1)

$ launchctl print gui/$(id -u)/org.nixos.openclaw-gateway
state = running
...
gateway --port 18789
但 openclaw gateway status --json 会给出另一套结果:
{
  "service": "not-loaded",
  "bind": "lan",
  "port": 18789,
  "configValid": true
}
这不是网关没跑,而是 OpenClaw 自带的 service 管理逻辑不认识 home-manager 生成的 launchd label,它找的是自己安装的那个服务名。查实际状态要用 launchctl print;gateway status 仍适合看 bind、端口和配置是否有效。
sops 和密钥
网关需要的密钥都在 sops 文件里,由 sops-nix 在激活时解密到 ~/.config/sops-nix/secrets/:
| 键 | 用途 |
|---|---|
deepseek-api-key |
DeepSeek 默认账号 |
deepseek-cn-api-key |
中国区 DeepSeek 账号(可选) |
gemini-api-key |
Gemini / Google AI Studio |
telegram-bot-token |
Telegram Bot |
openclaw-gateway-token |
Gateway 共享连接口令,taiki 也用同一份 |
github-token |
让 gh/git 不碰 macOS 钥匙串 |
密钥文件用年龄密钥解密,私钥在 ~/.config/sops/age/keys.txt,不进入 Nix store。修改密钥用:
cd nix/workstations
nix develop -c sops hosts/taiki/secrets.sops.yaml
Mac 网关和 taiki node 共用这份文件,.sops.yaml 里的 age 收件人要同时包含 keiki 和 taiki。
NixOS 执行节点
taiki 不持有 OpenClaw 的会话和模型 key,它只跑 openclaw node run,执行网关转过来的 exec 请求。Linux 构建、无头浏览器、长时间任务放在 taiki 上,Mac 只负责它更适合的代码修改和凭据操作。
systemd 服务
nix/workstations/nixos/agent-node.nix 生成了一个 systemd 服务:
systemd.services.openclaw-node = {
  description = "openclaw node host";
  wantedBy = [ "multi-user.target" ];
  after = [ "network-online.target" ];
  wants = [ "network-online.target" ];

  serviceConfig = {
    User = "openclaw";
    Group = "openclaw";
    Restart = "always";
    RestartSec = 5;
  };

  script = ''
    export OPENCLAW_GATEWAY_TOKEN=$(cat ${config.sops.secrets."openclaw-gateway-token".path})
    exec ${lib.getExe cfg.package} node run \
      --host ${cfg.gatewayHost} \
      --port ${toString cfg.gatewayPort} \
      --display-name ${lib.escapeShellArg cfg.displayName}
  '';
};
/var/lib/openclaw 通过 preservation 保留,配对记录和 node 状态不会因为重启丢失。token 和网关是同一份,从 sops 读,不写进 systemd unit。
taiki 的主机配置:
workstation.agentNode = {
  enable = true;
  gatewayHost = "10.31.0.128";
  displayName = "taiki";
};
一个真实问题:网关地址会变
写作时检查到 Mac 的局域网地址是 10.31.0.192,而 taiki 的 gatewayHost 还是 10.31.0.128。按这份配置,node 会去连一个已经不属于 Mac 的地址,连不上是必然的。
这类硬编码地址在 Homelab 里很脆弱。更稳的做法是:
- 在 DHCP 里给 Mac 做地址保留;
- 或者把网关绑到 Tailscale/Headscale 名字,node 用 tailnet 地址连接;
- 至少把
gatewayHost和 Mac 当前地址对齐,并在部署前检查一遍。
# Mac 上确认当前地址
ifconfig | grep 'inet 10.31.'

# taiki 上确认服务状态
systemctl status openclaw-node --no-pager
journalctl -u openclaw-node -n 50 --no-pager
Mac 自己也是 node
keiki 还打开了一个指向 127.0.0.1 的 node,用来做屏幕抓帧和以后的 computer use。屏幕相关能力只能由 node 提供,而任务又在本机执行,所以 Mac 自己注册成 node 最顺:
workstation.agentNode = {
  enable = true;
  gatewayHost = "127.0.0.1";
  displayName = "keiki";
  tokenFile = "/Users/chris/.config/sops-nix/secrets/openclaw-gateway-token";
};
这和 taiki 的 node 是两套配置:Mac 用 launchd,taiki 用 systemd;两者的 package 必须和网关同版本。
部署和升级
首次部署
Mac 网关在本机切换:
cd nix/workstations
sudo darwin-rebuild switch --flake .#keiki
taiki 用 deploy-rs:
cd nix/workstations
nix develop -c deploy .#taiki
网关和 node 必须在同一个版本。升级 OpenClaw 时:
cd nix/workstations
nix flake update nix-openclaw

# 先检查,再切换
nix build --dry-run --no-write-lock-file .#darwinConfigurations.keiki.system
sudo darwin-rebuild switch --flake .#keiki
nix develop -c deploy .#taiki
如果网关换了版本而 taiki 没换,node 会因为协议不一致连不上。反过来也一样。升级前先看 nix-openclaw 的 release notes,尤其是 node 协议和配置 schema 的变化。
回滚
cd nix/workstations
git checkout HEAD~1 -- flake.lock
sudo darwin-rebuild switch --flake .#keiki
nix develop -c deploy .#taiki
回滚后同样要保证两边版本一致。配置和密钥都在 git/sops 里,回滚不需要手工恢复 openclaw.json。
安全模型
这套结构的核心风险不在 OpenClaw 本身,而在“网关以你的用户身份运行”。它天然拥有你的 gh、kubectl、gcloud、SSH、GPG 和浏览器登录态;如果模型被 prompt injection 或恶意 Skill 带走,攻击者拿到的是这些真实权限。
审批链路
当前配置把 exec 分成三层:
tools.exec.mode = "auto",命中 allowlist 的直接执行;- 没命中的先过 OpenClaw 自带的 auto reviewer,reviewer 固定走
magpie/deepseek/deepseek-flash; - reviewer 也放不过的,发 Telegram 卡片给人,按钮是 allow-once / allow-always / deny,30 分钟不处理按拒绝。
opencode 的 ACP 车道是另一套逻辑:ACP 没有 TTY,只有 approve-all / approve-reads / deny-all 三挡,所以模块给 ACP 单独渲染了一份 opencode 配置,敏感命令写成 deny。opencode 只在工作副本里改代码、跑测试;要动外部资源,回到 OpenClaw 自己的 exec,那条路才有 Telegram 审批。
实际安全审计
我用 openclaw security audit --json 跑了一次本机审计,结果是 3 个 critical、7 个 warn、1 个 info:
critical:
- gateway.bind_no_auth
- gateway.control_ui.allowed_origins_required
- gateway.http.no_auth

warn:
- config.insecure_or_dangerous_flags
- gateway.auth_no_rate_limit
- models.weak_tier
- security.trust_model.multi_user_heuristic
- security.trust_model.cross_agent_session_access_default
- fs.config.symlink
- plugins.installs_unpinned_npm_specs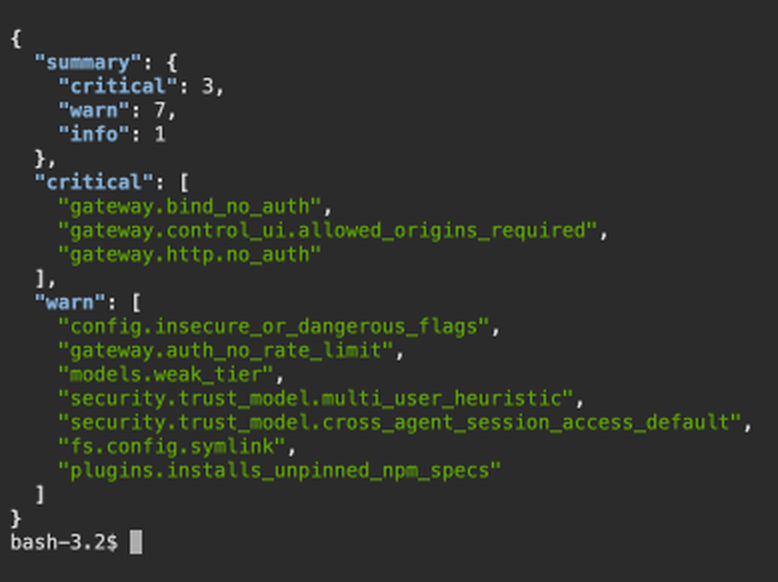
这几条要分开看:
gateway.bind_no_auth和gateway.http.no_auth:审计是在没有导出OPENCLAW_GATEWAY_TOKEN的 shell 里跑的,配置里的gateway.auth.token是 secret ref,审计解析不到。运行态的网关由 home-manager wrapper 注入 token;审计命令本身没有拿到,所以这三条不能直接当成运行态结论。要得到准确结果,把 token 通过环境变量或--token传给审计命令,但不要把 token 写进 shell 历史。gateway.control_ui.allowed_origins_required:这条更像真问题。网关绑在 LAN,Control UI 的allowedOrigins没有显式配置,来源校验会依赖 Host 头回退。应该在配置里补上可信来源,或者关闭非必要的 Control UI。config.insecure_or_dangerous_flags:ACP 的子配置用了permissionMode=approve-all。这是为了让 ACP 在受控 worktree 里跑起来,但它确实放宽了权限;不需要时应该收紧。gateway.auth_no_rate_limit:LAN 绑定下没有认证速率限制,建议加gateway.auth.rateLimit。security.trust_model.multi_user_heuristic和cross_agent_session_access_default:多个 agent 共享 Gateway,默认可以互相看 session、互发消息。我的群目前只有 owner,但这是配置上的真实暴露面;不需要跨 agent 协作时,把tools.sessions.visibility收到agent,并限制tools.agentToAgent.allow。fs.config.symlink:home-manager 生成的配置是软链,审计提醒确认目标可信;Nix store 路径是只读的,这条可以接受,但要确保没有别的进程改软链。plugins.installs_unpinned_npm_specs:检查是否有插件绕过 Nix 直接装 npm 包;有的话改成nix-openclaw的 runtime plugin。
Nix 解决了版本漂移,不等于安全配置自动正确。审计结果应该进部署检查清单,而不是跑一次就忘。
Skills 和插件
当前配置里的 skills 是 Nix 模块里的 inline skill,runtime plugin 由 nix-openclaw 打包,版本跟 OpenClaw 一起锁。不要在网关上手工 openclaw plugins install,否则 Nix 管不到,security audit 也会报 unpinned npm specs。
如果确实要从 ClawHub 装 Skill,至少先做这四步:
- 下载到临时目录,不要直接启用;
- 读
SKILL.md,检查它要求的 bins、环境变量和 shell 命令模板; - 确认它没有修改 agent 的 system prompt 或绕过审批;
- 固定版本、纳入 Nix 或至少记录来源,再启用。
# 多 agent 时 skills 必须指定 agent;这个子命令需要网关 token
openclaw skills list --agent main

# 插件索引和本地安全审计不依赖 token
openclaw plugins list
openclaw security audit --json
skills list 报 gateway.auth.token is configured as a secret reference but is unavailable 时,不是没有 skill,而是当前 shell 拿不到 token;先通过 sops 解出的文件设置 OPENCLAW_GATEWAY_TOKEN。
证书、密钥和事故响应
网关本身用 token 认证,不依赖公网证书;如果后面要给 Control UI 配 HTTPS,再单独处理 TLS。
密钥泄露或 agent 被入侵时,按这个顺序处理:
- 停服务:
launchctl bootout gui/$(id -u)/org.nixos.openclaw-gateway,必要时同时停 taiki 的openclaw-node。 - 吊销/轮换:Telegram Bot token 去 BotFather revoke;
openclaw-gateway-token重新生成;DeepSeek、Gemini、GitHub token 全部轮换;重新sops加密并部署。 - 隔离 node:在网关里移除 taiki/keiki 的 node 配对,检查
openclaw nodes pending、openclaw nodes status,确认没有陌生 node。 - 审计:看
~/.openclaw/openclaw-gateway.log、session 历史、approvals记录和 Telegram 审批记录,确认有没有执行过敏感命令。 - 清理凭据:如果怀疑 Mac 用户态被控制,gh、kubectl、gcloud、SSH、GPG 和浏览器会话都要按各自流程轮换,不能只换 OpenClaw token。
- 复盘配置:把这次暴露的 allowlist、session 可见性、model fallback 和审批策略补进 Nix 模块,重新审计。
运维
状态和日志
# Mac 网关:以 launchd 为准
launchctl print gui/$(id -u)/org.nixos.openclaw-gateway

# 配置、端口、bind(service 字段可能误报 not-loaded)
openclaw gateway status --json

# 运行态健康检查
openclaw gateway health

# node 列表(需要网关 token)
openclaw nodes status

# 网关日志
tail -f /tmp/openclaw/openclaw-gateway.log

# taiki node 日志
ssh taiki 'journalctl -u openclaw-node -f'
openclaw nodes status 报 gateway.auth.token is configured as a secret reference but is unavailable 时,不是 node 坏了,而是当前 shell 没拿到 token。用 sops 解出的文件设置 OPENCLAW_GATEWAY_TOKEN,或者在支持 secret ref 的网关命令路径里执行。
备份
要备份的只有三类东西:
- Nix 配置和
flake.lock:在 git 里; - sops 加密文件:在私有仓库里,解密密钥在各自机器的
~/.config/sops/age/keys.txt; - 运行态数据:Mac 的
~/.openclaw/(sessions、workspace、credentials、approvals)和 taiki 的/var/lib/openclaw/。
运行态数据里有凭据和会话历史,备份要加密,不要直接丢进公开仓库。OpenClaw 自带 openclaw backup 子命令,可以先用 openclaw backup --help 看当前版本的归档选项,再决定是否纳管到定时任务。
成本和模型
当前默认模型是 magpie/deepseek/deepseek-flash,失败回退到 magpie/grok/grok-4.7 和 magpie/codex/gpt-6-astra。Magpie 是本地订阅路由,把 DeepSeek、Grok、Codex 的额度统一到一个 endpoint;网关不直接持有这些上游的 key。
如果不用 Magpie,把 backend 换成 "deepseek",网关会走 DeepSeek provider。当前配置没有把 LM Studio / Ollama 作为默认 provider;本地模型仍可通过 OpenAI 兼容 API 接进来,但它不在默认链路上。模型越强,prompt injection 和工具误用的风险越低,但成本也越高;这是安全与成本的直接取舍,不是单纯的省钱问题。
网络地址
gatewayHost 是这套配置里最容易坏的地方。Mac 换 Wi-Fi、换网段、DHCP 重新分配,地址都会变。给 Mac 做 DHCP 保留,或者把网关绑到 Tailscale/Headscale 名字,能省掉很多“为什么 node 不在了”的排查。
实测记录
环境
| 项目 | 值 |
|---|---|
| 网关主机 | Mac keiki,M3 Max,macOS 27.2 |
| OpenClaw | 2026.9.5 (ec9c1a1) |
| Nix | 2.34.9 |
| 网关服务 | launchd org.nixos.openclaw-gateway,端口 18789 |
| node | taiki 配置为 gatewayHost=10.31.0.128、user=openclaw |
已验证
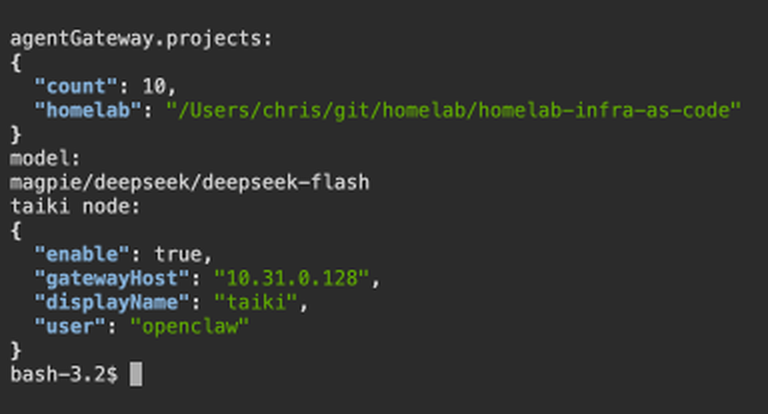
openclaw --version返回 2026.9.5;launchctl print显示网关state = running,监听 18789;nix eval能求出网关的 10 个项目、默认模型magpie/deepseek/deepseek-flash;nix eval能求出 taiki node 的enable/gatewayHost/displayName/user;security audit --json能输出 3 critical / 7 warn / 1 info 的完整结果。
没有验证
- taiki 当前不在线,没有做 node 的 live 连接测试;
- 没有读取 sops 里的 token 做 Telegram 端到端消息测试,避免把凭据带进 shell 历史;
- 没有执行
darwin-rebuild switch或 deploy;这些会改生产工作站,留给人执行。
文中没有说明实测的部分按配置示例看待,不要直接当成已经在生产验证过的结论。
故障排查
gateway status 说 not-loaded
先看 launchctl:
launchctl print gui/$(id -u)/org.nixos.openclaw-gateway | grep -E 'state|arguments|port'如果 state = running,网关就是活的;gateway status 的 service 字段是 OpenClaw 自己的服务发现逻辑,不认识 home-manager 的自定义 label。用 gateway status 看 bind/端口/配置,用 launchctl 看服务。
taiki node 连不上
按顺序查:
# Mac 当前地址
ifconfig | grep 'inet 10.31.'

# taiki 配置里的 gatewayHost
nix eval --raw .#nixosConfigurations.taiki.config.workstation.agentNode.gatewayHost

# taiki 上 node 日志
ssh taiki 'journalctl -u openclaw-node -n 100 --no-pager'
最常见的原因就是地址变了、Mac 防火墙拦了 18789、或者网关和 node 版本不一致。
审计把 auth 报成 none
security audit 在解析不到 secret ref 时会认为没有 auth。带上 token 再跑,或者把 OPENCLAW_GATEWAY_TOKEN 指向 sops 解出的文件:
export OPENCLAW_GATEWAY_TOKEN="$(cat ~/.config/sops-nix/secrets/openclaw-gateway-token)"
openclaw security audit --json
unset OPENCLAW_GATEWAY_TOKEN
不要把 token 直接写在命令行参数里,shell 历史和进程列表都会留下。
改了 Nix 配置但网关不生效
home-manager 换了配置软链,launchd 不一定会重启。模块里用 WatchPaths 盯 openclaw.json,并在 activation 里比较软链目标,变了就 launchctl kickstart -k。如果还是旧配置,手工重启:
launchctl kickstart -k gui/$(id -u)/org.nixos.openclaw-gatewaysops 激活失败
sops-nix 的 launchd 激活会在 bootout 后立刻 bootstrap,偶尔遇到 Bootstrap failed: 5: Input/output error。模块里已经加了重试。还失败时检查:
ls -l ~/.config/sops/age/keys.txt
ls -l ~/.config/sops-nix/secrets/
launchctl print gui/$(id -u)/org.nix-community.home.sops-nix
版本不一致
openclaw --version
ssh taiki 'openclaw --version'
两边必须一样。升级时先 nix flake update nix-openclaw,再同时切换 Mac 和 taiki;不要只升一边。
总结
这套 Nix 管理的 OpenClaw 结构和旧版手工部署相比,最大的变化不是“用 Nix 很酷”,而是把版本、密钥、服务和配置都收进了可审查的文件:
- Mac 网关负责模型、Telegram、代码和凭据;
- taiki 只做 Linux 执行节点,减少凭据暴露面;
- sops 管密钥,launchd/systemd 管服务,
security audit负责发现配置风险。
它也有明显的代价:网关在 Mac 上,Mac 睡盖就离线;网关以用户身份运行,权限很大;地址硬编码会随网络变化失效;安全审计仍有几项需要处理。先把这些现实问题写清楚,比再堆一层“零信任”口号有用。
参考
如果你觉得这篇文章对你有所帮助,欢迎赞赏~
赞赏