Hyperledger Fabric 2.5 LTS 全链路实践:从架构原理到生产级 Kubernetes 部署
本文面向有一定 Linux / Docker / Kubernetes 基础的工程师,以 Fabric 2.5 LTS 为基线,从架构原理到可复现的部署命令,再到监控、升级、安全与生产级 Kubernetes 落地,给出全链路实践。本地 Docker 网络、peer CLI、链码生命周期和 Prometheus/Grafana 监控在 Fabric v2.5.16 / CA v1.5.22 上验证通过(Debian 12 VM;macOS Apple Silicon 未在本次复测);K8s 部分在 3 节点 k3s 上跑通了 3 Orderer Raft、CouchDB、通道和 CaaS 链码,并验证了跨节点 leader 故障切换;跨 AZ / 网络分区仍需多机房环境验证;Gateway SDK 示例为代码模式,未在本次 VM 上单独跑通。
1. Hyperledger Fabric 是什么
Hyperledger Fabric 是 Linux 基金会托管的企业级许可区块链(Permissioned Blockchain)框架。与公链不同,Fabric 的网络参与者必须通过身份认证才能加入,适用于多组织间需要可信数据共享但又不愿将数据公开到公网的场景。
其核心设计理念是 模块化 与 可插拔:
| 模块 | 说明 |
|---|---|
| 共识(Ordering) | Raft(内置、生产推荐);排序与执行解耦 |
| 通道(Channel) | 同一物理网络内可创建多条逻辑链,实现数据与策略隔离 |
| 背书(Endorsement) | 交易须经指定组织的 Peer 签名背书后才可排序提交 |
| 链码(Chaincode) | 智能合约,支持 Go / Node.js / Java;推荐外部链码(CaaS) |
| 成员服务(MSP) | 基于 X.509 证书的组织与身份管理;支持 Node OU 与 CRL |
| 私有数据(Private Data) | 通道内按集合(Collection)做字段级数据可见性控制 |
| 状态数据库 | LevelDB(默认,KV)或 CouchDB(JSON 富查询) |
1.1 核心角色
graph LR
    Client["Client<br/>(SDK / CLI)"]
    Peer["Peer<br/>(背书 + 提交)"]
    Orderer["Orderer<br/>(Raft 排序)"]
    CA["CA<br/>(证书颁发)"]
    Ledger["Ledger<br/>(区块链 + 世界状态)"]

    Client -->|1. 发送交易提案| Peer
    Peer -->|2. 模拟执行并签名| Client
    Client -->|3. 提交背书交易| Orderer
    Orderer -->|4. 排序打包区块| Peer
    Peer --> Ledger
    CA -.->|颁发身份/TLS 证书| Client
    CA -.->|颁发身份/TLS 证书| Peer
    CA -.->|颁发身份/TLS 证书| Orderer
- Client – 构造交易提案、收集背书、提交到 Orderer(由 SDK 或 CLI 承担)。
- Peer – 维护账本副本与状态数据库;执行链码模拟(背书者);验证并提交区块(提交者)。每个组织至少部署一个 Peer。
- Orderer – 对交易进行全序排列(Total Order)并打包成区块广播到各通道的 Peer。生产环境使用 Raft 集群保障高可用。
- CA – 颁发 MSP 身份证书与 TLS 证书。可使用 Fabric-CA,也可对接外部 PKI/CA。
1.2 交易生命周期
理解交易流是排查问题和做性能调优的基础:
sequenceDiagram
    autonumber
    participant C as Client (SDK/CLI)
    participant E as Endorsing Peer
    participant O as Orderer (Raft)
    participant P as Committing Peer

    C->>E: 发送 TransactionProposal (链码名, 参数, 客户端签名)
    E->>E: 验证签名 + ACL<br/>执行链码 (模拟, 生成读写集 RWSet)
    E-->>C: 返回 ProposalResponse (RWSet + 背书签名)
    Note over C: 收集满足背书策略的签名集合
    C->>O: 提交 Transaction (Envelope: Proposal + 所有背书签名)
    O->>O: 按通道排序, 打包区块<br/>(BatchTimeout / MaxMessageCount)
    O-->>P: 广播 Block
    O-->>E: 广播 Block
    P->>P: 验证背书策略 + MVCC 版本检查
    P->>P: 有效交易写入世界状态, 区块追加账本
    P-->>C: 提交事件 (BlockEvent / ChaincodeEvent)
关键细节:
- 步骤 2 中链码执行是"模拟"而非落账,产出的读写集(RWSet)记录了读取的 Key 版本号和写入的 Key-Value 对。
- 步骤 6 中 Orderer 按
BatchTimeout(默认 2s)和MaxMessageCount(默认 500)两个维度触发切块。 - 步骤 8 中 MVCC(Multi-Version Concurrency Control)检查确保模拟时读到的 Key 版本在提交时未被其他交易修改;若冲突则该交易标记为无效(
MVCC_READ_CONFLICT),不更新世界状态但仍写入区块。
2. Hyperledger Fabric 解决了什么问题
| 痛点 | Fabric 的解法 |
|---|---|
| 多组织间缺乏统一信任锚点 | MSP + Policy 在组织级别建立信任边界;每个组织管理自己的 CA 与身份 |
| 数据隐私与合规 | 通道隔离 + 私有数据集合(Collection),按需最小化数据共享 |
| 交易处理性能 | 背书(执行)与排序(共识)解耦;可水平扩展 Peer 背书能力 |
| 链上治理 | 策略(背书/写入/生命周期/锚节点)可通过配置交易在链上升级,无需中心化控权 |
| 智能合约隔离 | 外部链码(CaaS)将合约运行在独立容器/进程中,资源与安全边界清晰 |
典型落地场景:供应链协同溯源、贸易融资、司法取证存证、跨机构积分结算、碳排放数据共享、医疗数据可信交换。
3. 本地 Docker 开发网络部署(可复现)
本节基于官方 fabric-samples 的 test-network,给出全流程可复现步骤。Mac(含 Apple Silicon)和 Linux 均可,镜像为多架构(amd64/arm64)。
3.1 前置条件
| 依赖 | 最低版本 | 验证命令 |
|---|---|---|
| Docker Engine | 24.0+ | docker version |
| Docker Compose 插件 | v2.20+ | docker compose version |
| Git | 2.x | git --version |
| curl | any | curl --version |
| jq | 1.6+ | jq --version |
| Go(打包/编译链码时需要) | 1.21+ | go version |
peer lifecycle chaincode package会调用go list规范化链码路径,即使只是打包、不编译链码,也需要go在 PATH 中。
3.2 版本基线
本文以下述版本为准,读者可替换为任意 2.5.x / 1.5.x 的最新补丁版本:
- Fabric 二进制 + Docker 镜像:v2.5.16
- Fabric CA:v1.5.22
本次复现环境是一台 PVE 9.2.10 上的 Debian 12 VM:4 vCPU、6GB 内存、80GB 磁盘,Docker 29.9.3 + Compose v5.7.1。Fabric 二进制和镜像使用 2.5.16,CA 使用 1.5.22,fabric-samples 固定在 137f365(Fabric 3.0 发布前的最后一个 2.5 时代 commit)。下面的容器状态、链码查询、Prometheus 和 Grafana 截图都来自这台 VM。
3.3 获取源码与工具链
# fabric-samples 没有 v2.5.x 的 tag,固定到 Fabric 3.0 发布前的最后一个 main commit
# 这个版本的 test-network 仍面向 Fabric 2.5;之后的 main 已转向 3.x
git clone https://github.com/hyperledger/fabric-samples.git
cd fabric-samples
git checkout 137f365ec9a5093b1224427be2b7d9e851d41167

# 下载 Fabric 二进制工具和 Docker 镜像
curl -sSLO https://raw.githubusercontent.com/hyperledger/fabric/release-2.5/scripts/install-fabric.sh
chmod +x install-fabric.sh
./install-fabric.sh --fabric-version 2.5.16 --ca-version 1.5.22 binary docker

# 将二进制加入 PATH
export PATH="${PWD}/bin:${PATH}"

# 验证
peer version
# 期望输出: peer: Version: 2.5.16 ...
orderer version
# 期望输出: orderer: Version: 2.5.16 ...注意:
install-fabric.sh是上游推荐的统一安装脚本(替代旧版bootstrap.sh),会将二进制放到./bin/、配置放到./config/,并拉取对应镜像。如果 Docker Hub 不可达,可以先把hyperledger/fabric-*:2.5.16和fabric-ca:1.5.22从内网镜像拉下来,再补:latest和:2.5标签;test-network 的 compose 文件默认使用:latest,Peer 构建链码时还会引用fabric-ccenv:2.5。
3.4 启动测试网络并创建通道
cd test-network

# 启动网络:2 组织(Org1、Org2)各 1 个 Peer + 1 个 Raft Orderer
# -ca 使用 Fabric-CA 签发证书(替代 cryptogen)
# -c 指定通道名
./network.sh up createChannel -ca -c mychannel

# 确认所有容器正常运行
docker ps --format 'table {{.Names}}\t{{.Image}}\t{{.Status}}'
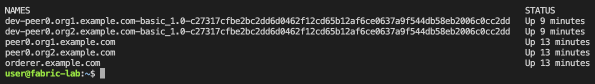
预期输出中应包含以下容器:
| 容器名 | 角色 |
|---|---|
peer0.org1.example.com |
Org1 Peer |
peer0.org2.example.com |
Org2 Peer |
orderer.example.com |
Raft Orderer |
ca_org1 |
Org1 Fabric-CA |
ca_org2 |
Org2 Fabric-CA |
ca_orderer |
Orderer Fabric-CA |
本次在 Debian 12 VM 上启动后的容器状态(Fabric 2.5.16 + CA 1.5.22):
3.5 部署链码
以官方 asset-transfer-basic(Go 版)为例:
./network.sh deployCC \
  -c mychannel \
  -ccn basic \
  -ccl go \
  -ccp ../asset-transfer-basic/chaincode-go
该脚本自动完成 Package -> Install -> Approve (Org1) -> Approve (Org2) -> Commit 全流程。
验证链码已就绪:
# 查询已提交的链码定义(先加载 Org1 的 peer 环境)
export FABRIC_CFG_PATH=${PWD}/../config
source scripts/envVar.sh
setGlobals 1
peer lifecycle chaincode querycommitted -C mychannel -n basic
本次实测结果:
| 项目 | 结果 |
|---|---|
| Fabric / Fabric CA | 2.5.16 / 1.5.22 |
| 网络拓扑 | Org1、Org2 各 1 个 Peer + 1 个 Raft Orderer + 3 个 Fabric-CA |
| 链码定义 | basic 1.0,sequence 1,Org1/Org2 均批准 |
| 调用验证 | CreateAsset 成功,ReadAsset 返回资产 JSON |
| 通道高度 | 11 |
| 监控 | peer0.org1、peer0.org2、orderer 三个 Prometheus target 全部 UP |
3.6 目录结构与关键配置
test-network/
  organizations/          # 各组织的 MSP、TLS 证书、连接配置
    ordererOrganizations/
    peerOrganizations/
  configtx/               # configtx.yaml -- 通道配置模板
  compose/                # Docker Compose 文件与覆盖配置
    docker/
      docker-compose-test-net.yaml
      docker-compose-ca.yaml
      docker-compose-couch.yaml
  scripts/                # 辅助脚本(envVar.sh、createChannel.sh 等)
  network.sh              # 入口脚本
核心配置文件(容器内路径):
/etc/hyperledger/fabric/core.yaml– Peer 主配置(Gossip、StateDB、Operations、Metrics)/etc/hyperledger/fabric/orderer.yaml– Orderer 主配置(Raft 参数、BatchSize、BatchTimeout)
4. 使用 Hyperledger Fabric(CLI 与 SDK)
4.1 使用 peer CLI
以 Org1 管理员身份在宿主机执行:
cd fabric-samples/test-network

# 加载环境变量(peer 需要 core.yaml,指向 fabric-samples/config)
export FABRIC_CFG_PATH=${PWD}/../config
source scripts/envVar.sh
setGlobals 1

# --- 查询 ---
# 获取链码初始化的全部资产
peer chaincode query -C mychannel -n basic \
  -c '{"Args":["GetAllAssets"]}'

# --- 调用(写入) ---
# 创建新资产
peer chaincode invoke \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  -C mychannel -n basic \
  --peerAddresses localhost:7051 --tlsRootCertFiles "${PEER0_ORG1_CA}" \
  --peerAddresses localhost:9051 --tlsRootCertFiles "${PEER0_ORG2_CA}" \
  -c '{"Args":["CreateAsset","asset100","blue","20","Tom","300"]}'

# --- 验证 ---
peer chaincode query -C mychannel -n basic \
  -c '{"Args":["ReadAsset","asset100"]}'
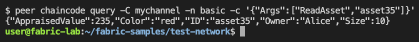
实际执行 ReadAsset 返回的资产 JSON(示例资产 asset35):
要点:
invoke操作需要同时指定满足背书策略的所有 Peer 地址(--peerAddresses),CLI 会分别发送提案、收集背书后一起提交给 Orderer。如果漏掉任何一个组织的 Peer,会因背书策略不满足而被拒绝。
环境变量速查(由 envVar.sh 设置):
| 变量 | 含义 |
|---|---|
CORE_PEER_LOCALMSPID |
当前身份所属组织(如 Org1MSP) |
CORE_PEER_MSPCONFIGPATH |
Admin 用户的 MSP 目录 |
CORE_PEER_ADDRESS |
目标 Peer 地址(如 localhost:7051) |
CORE_PEER_TLS_ROOTCERT_FILE |
Peer TLS CA 证书 |
ORDERER_CA |
Orderer TLS CA 证书 |
4.2 链码生命周期详解
Fabric 2.x 引入的"新生命周期"(Lifecycle Chaincode)将链码管理从集中式升级为去中心化多组织审批:
flowchart LR
    A["1. Package<br/>peer lifecycle chaincode package"] --> B["2. Install<br/>peer lifecycle chaincode install"]
    B --> C["3. Approve<br/>peer lifecycle chaincode<br/>approveformyorg<br/>(每个组织独立执行)"]
    C --> D{"满足 LifecycleEndorsement<br/>策略?<br/>(默认: 多数组织)"}
    D -- 是 --> E["4. Commit<br/>peer lifecycle chaincode commit"]
    D -- 否 --> C
    E --> F["链码可用"]
手动执行全流程(以 Org1 为例):
# 1) 打包
peer lifecycle chaincode package basic.tar.gz \
  --path ../asset-transfer-basic/chaincode-go \
  --lang golang \
  --label basic_1.0

# 2) 安装到 Org1 的 Peer
peer lifecycle chaincode install basic.tar.gz

# 记录返回的 Package ID(按 label 过滤,避免装过多个链码时取错)
export CC_PACKAGE_ID=$(peer lifecycle chaincode queryinstalled \
  --output json | jq -r '.installed_chaincodes[] | select(.label=="basic_1.0") | .package_id')

# 3) Org1 审批
peer lifecycle chaincode approveformyorg \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  --channelID mychannel \
  --name basic \
  --version 1.0 \
  --package-id "${CC_PACKAGE_ID}" \
  --sequence 1

# 切换到 Org2,重复安装与审批
setGlobals 2
peer lifecycle chaincode install basic.tar.gz
peer lifecycle chaincode approveformyorg \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  --channelID mychannel \
  --name basic \
  --version 1.0 \
  --package-id "${CC_PACKAGE_ID}" \
  --sequence 1

# 4) 检查就绪状态
peer lifecycle chaincode checkcommitreadiness \
  --channelID mychannel --name basic --version 1.0 --sequence 1

# 5) 提交
peer lifecycle chaincode commit \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  --channelID mychannel \
  --name basic \
  --version 1.0 \
  --sequence 1 \
  --peerAddresses localhost:7051 --tlsRootCertFiles "${PEER0_ORG1_CA}" \
  --peerAddresses localhost:9051 --tlsRootCertFiles "${PEER0_ORG2_CA}"
4.3 Gateway SDK(应用集成推荐)
Fabric 2.4+ 引入的 Gateway API 是官方推荐的应用接入方式,屏蔽了背书节点选择与提交细节:
| SDK | 包名 / 仓库 |
|---|---|
| Go | github.com/hyperledger/fabric-gateway |
| Node.js | @hyperledger/fabric-gateway |
| Java | org.hyperledger.fabric:fabric-gateway-java |
以 Go 为例的核心代码模式:
// 建立 gRPC 连接(带 TLS)
clientConnection, _ := grpc.NewClient(peerEndpoint, grpc.WithTransportCredentials(tlsCreds))

// 创建 Gateway
gw, _ := client.Connect(
    identity,          // X.509 证书
    client.WithSign(sign),   // 签名函数(对应私钥)
    client.WithClientConnection(clientConnection),
)
defer gw.Close()

// 获取网络 -> 合约
network := gw.GetNetwork("mychannel")
contract := network.GetContract("basic")

// 查询
result, _ := contract.EvaluateTransaction("GetAllAssets")

// 提交
_, _ = contract.SubmitTransaction("CreateAsset", "asset200", "red", "10", "Alice", "500")
5. 监控 Hyperledger Fabric(Operations + Prometheus + Grafana)
Fabric 节点内置 Operations Service,提供 /healthz(健康检查)和 /metrics(Prometheus 格式指标)端点。
5.1 总体监控架构
flowchart LR
    subgraph Fabric["Fabric Network"]
        P1["Peer0-Org1<br/>:9444/metrics"]
        P2["Peer0-Org2<br/>:9445/metrics"]
        O1["Orderer<br/>:9443/metrics"]
    end

    subgraph Monitoring["Monitoring Stack"]
        Prom["Prometheus<br/>:9090"]
        Graf["Grafana<br/>:3000"]
        AM["Alertmanager<br/>(可选)"]
    end

    P1 --> Prom
    P2 --> Prom
    O1 --> Prom
    Prom --> Graf
    Prom --> AM
告警规则可以接入现有的 Alertmanager;本文的 compose 只启动 Prometheus 和 Grafana,Alertmanager 是可选项。
5.2 启用 Operations 与 Metrics
关键配置项(环境变量形式,映射到 core.yaml / orderer.yaml):
| 角色 | 环境变量 | 示例值 |
|---|---|---|
| Peer | CORE_OPERATIONS_LISTENADDRESS |
0.0.0.0:9444 |
| Peer | CORE_METRICS_PROVIDER |
prometheus |
| Orderer | ORDERER_OPERATIONS_LISTENADDRESS |
0.0.0.0:9443 |
| Orderer | ORDERER_METRICS_PROVIDER |
prometheus |
fabric-samples 2.5 的 test-network 已经在 compose/compose-test-net.yaml 里为三个节点启用了 Operations:peer0.org1 是 9444,peer0.org2 是 9445,orderer 是 9443;metrics provider 也已设为 prometheus。不需要再写一份 operations 覆盖文件。
自定义网络时,按同样的环境变量和端口映射配置即可,但要保证宿主机端口不冲突。另外,不要在通道和链码部署完成后再用会修改 Peer/Orderer 的 compose 覆盖文件重建容器:test-network 的 Peer 账本在容器可写层,不在命名卷里,重建后通道和链码定义都会丢。
5.3 Prometheus + Grafana 部署
# compose/docker-compose-monitoring.yaml
services:
  prometheus:
    image: prom/prometheus:v2.54.1
    volumes:
      - ./prometheus.yml:/etc/prometheus/prometheus.yml:ro
    ports:
      - "9090:9090"
    extra_hosts:
      - "host.docker.internal:host-gateway"

  grafana:
    image: grafana/grafana:11.1.4
    environment:
      - GF_SECURITY_ADMIN_PASSWORD=<grafana-admin-password>
    ports:
      - "3000:3000"
    volumes:
      - grafana-data:/var/lib/grafana

volumes:
  grafana-data:
示例固定 Prometheus v2.54.1 / Grafana 11.1.4;监控组件版本不影响 Fabric 暴露的指标格式。本次复现环境使用内网已有的 v2.43.0/9.4.7 镜像,所以截图里的 Grafana 版本是 9.4.7。
Prometheus 抓取配置:
# compose/prometheus.yml
global:
  scrape_interval: 15s
  evaluation_interval: 15s

scrape_configs:
  - job_name: "fabric-peer-org1"
    static_configs:
      - targets: ["host.docker.internal:9444"]
        labels:
          org: "org1"
          role: "peer"

  - job_name: "fabric-peer-org2"
    static_configs:
      - targets: ["host.docker.internal:9445"]
        labels:
          org: "org2"
          role: "peer"

  - job_name: "fabric-orderer"
    static_configs:
      - targets: ["host.docker.internal:9443"]
        labels:
          role: "orderer"
网络启动后叠加监控:
cd fabric-samples/test-network

# 先启动网络和通道;test-network 已内置 Operations
./network.sh up createChannel -ca -c mychannel

# 只叠加 monitoring,不再改动 Peer/Orderer
export DOCKER_SOCK=/var/run/docker.sock
docker compose \
  -f compose/compose-test-net.yaml \
  -f compose/docker/docker-compose-test-net.yaml \
  -f compose/docker-compose-monitoring.yaml \
  up -d

# 验证 metrics 端点
curl -s http://localhost:9444/metrics | head -20
curl -s http://localhost:9445/metrics | head -20
curl -s http://localhost:9443/metrics | head -20
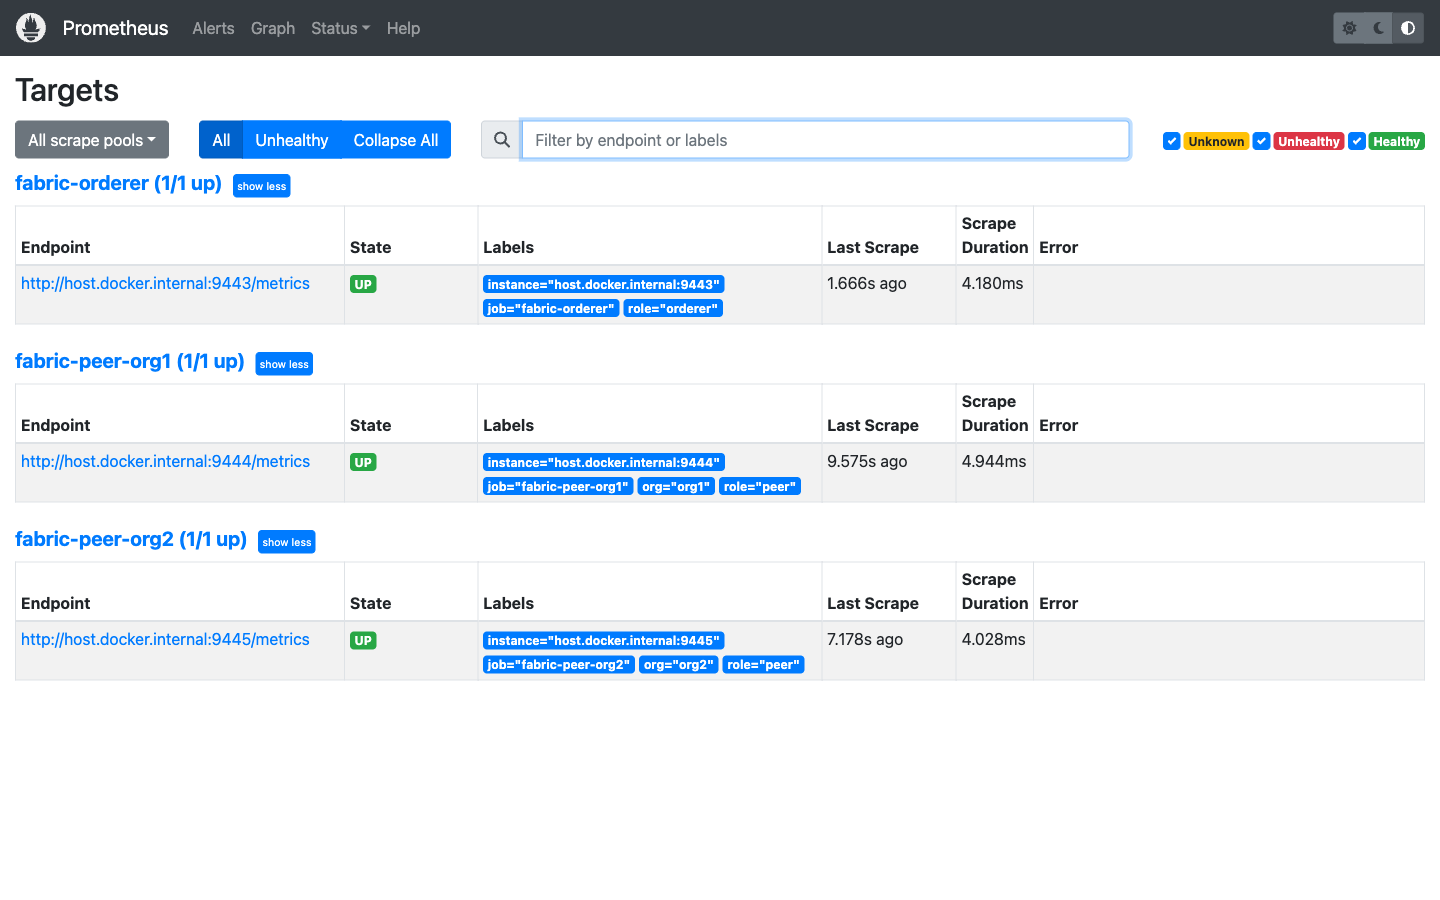
Prometheus 目标页应显示 fabric-peer-org1、fabric-peer-org2、fabric-orderer 三个 target 均为 UP:
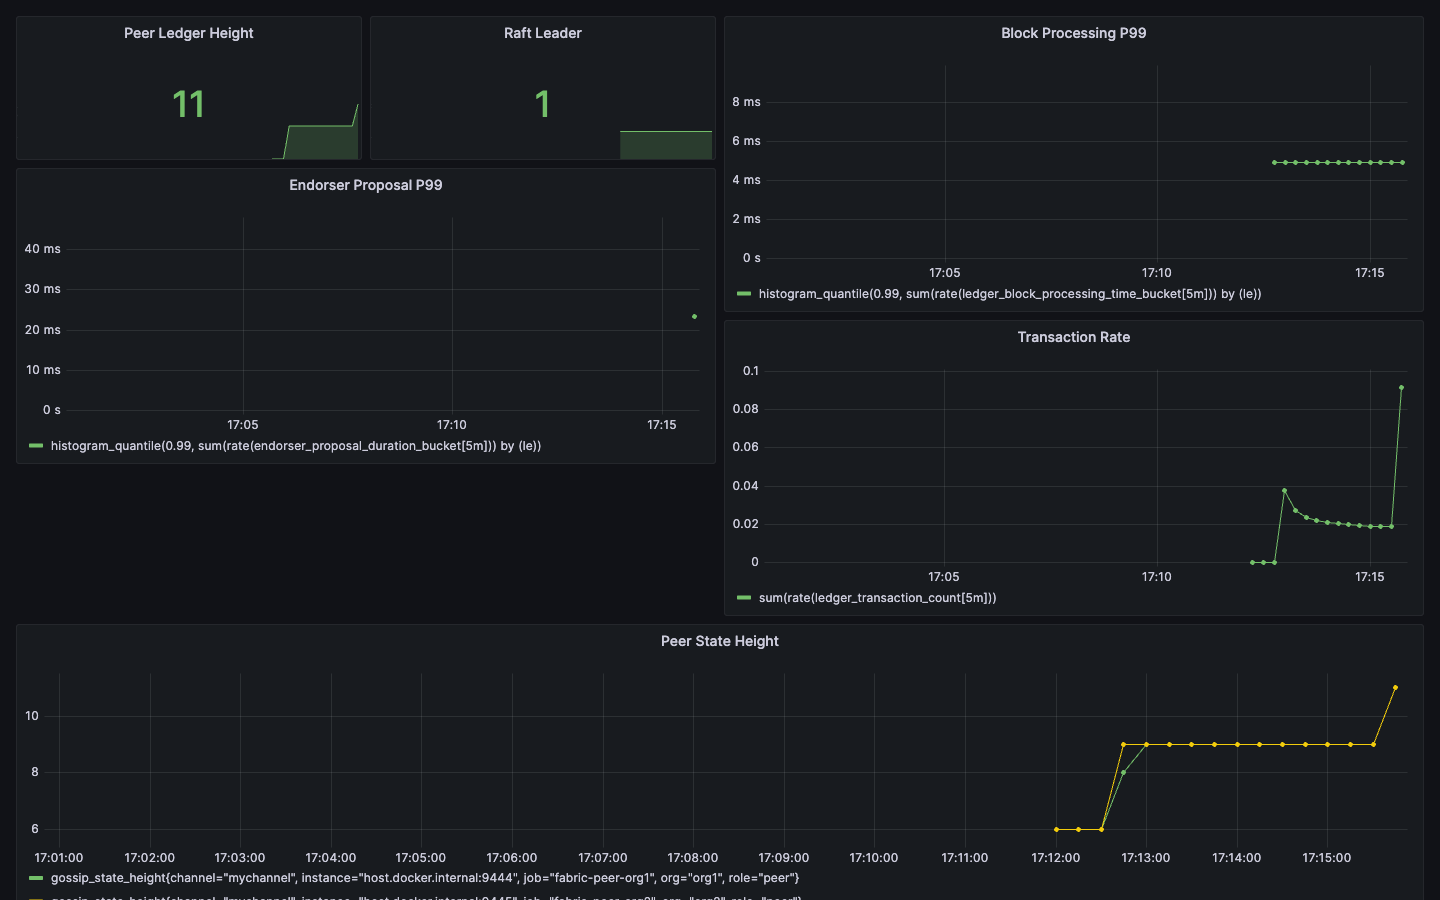
Grafana 中可以看到 Peer 区块高度、Raft Leader、区块处理 P99、背书提案 P99 和交易速率:
5.4 关键指标与告警规则
| 指标 | 类型 | 含义 | 建议告警阈值 |
|---|---|---|---|
endorser_proposal_duration |
Histogram | 背书提案处理耗时 | P99 > 5s |
ledger_transaction_count |
Counter | 有效/无效交易计数 | 无效率 > 10% |
ledger_block_processing_time |
Histogram | 区块处理(验证+提交)耗时 | P99 > 10s |
broadcast_validate_duration |
Histogram | Orderer 接收交易验证耗时 | P99 > 2s |
consensus_etcdraft_leader_changes |
Counter | Raft Leader 切换次数 | 5min 内 > 3 次 |
consensus_etcdraft_is_leader |
Gauge | 当前节点是否为 Leader | 所有节点均为 0 |
gossip_state_height |
Gauge | Peer 当前区块高度 | 组织内节点差异 > 10 |
grpc_server_stream_messages_received |
Counter | gRPC 消息量 | 结合吞吐趋势 |
指标名以 Fabric 2.5.16 的
/metrics实际输出为准;不同补丁版本或 metrics provider 配置可能略有差异。拿不到数据时先用curl -s http://localhost:9444/metrics | grep <指标名>确认指标是否存在。
Prometheus 告警规则示例:
# prometheus-rules.yml
groups:
  - name: fabric
    rules:
      - alert: FabricRaftNoLeader
        expr: sum(consensus_etcdraft_is_leader) == 0
        for: 1m
        labels:
          severity: critical
        annotations:
          summary: "Raft 集群无 Leader,排序服务不可用"

      - alert: FabricHighMVCCConflict
        expr: >
          rate(ledger_transaction_count{validation_code="MVCC_READ_CONFLICT"}[5m])
          / rate(ledger_transaction_count[5m]) > 0.1
        for: 5m
        labels:
          severity: warning
        annotations:
          summary: "MVCC 读冲突率超过 10%,检查并发写入逻辑"

      - alert: FabricPeerBlockLag
        expr: >
          max(gossip_state_height) - min(gossip_state_height) > 10
        for: 3m
        labels:
          severity: warning
        annotations:
          summary: "Peer 间区块高度差异超过 10,检查 Gossip 或网络"
6. 升级 Hyperledger Fabric
升级分为三个独立维度,需按正确顺序执行:
flowchart TD
    A["1. 节点二进制升级<br/>(Orderer -> Peer -> CA)"] --> B["2. 通道能力升级<br/>(Channel/Orderer/Application Capabilities)"]
    B --> C["3. 链码升级<br/>(sequence 递增)"]

    style A fill:#e1f5fe
    style B fill:#f3e5f5
    style C fill:#e8f5e9
6.1 节点滚动升级(以 2.5.x 小版本为例)
执行顺序严格为:Orderer 集群 -> 各组织 Peer -> CA。每次仅升级一个节点,确认健康后再继续。
# 以 Orderer 为例(Docker 环境)
# 1) 停止当前节点
docker stop orderer.example.com

# 2) 把 compose 中的镜像标签改为 hyperledger/fabric-orderer:2.5.16,然后重建容器(数据卷不变)
export DOCKER_SOCK=/var/run/docker.sock
docker compose \
  -f compose/compose-test-net.yaml \
  -f compose/docker/docker-compose-test-net.yaml \
  up -d --force-recreate orderer.example.com

# 3) 验证健康
curl -s http://localhost:9443/healthz | jq .
# 期望: {"status":"OK","time":"..."}

# 4) 确认区块高度连续
peer channel getinfo -c mychannel检查清单:
- 日志中无
ERRO/CRIT级别消息 - Operations
/healthz返回OK - 区块高度与升级前连续,无缺失
- Raft Leader 选举正常(如升级的是 Leader,会触发一次选举)
- 链码调用正常响应
6.2 通道能力升级
Fabric 通过 Capabilities 门控新特性。能力升级是 不可逆 操作,执行前必须确认所有组织的节点版本已满足最低要求。
完整步骤:
# 1) 拉取当前通道配置
peer channel fetch config config_block.pb \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  -c mychannel

# 2) 将 protobuf 转为 JSON
configtxlator proto_decode --input config_block.pb \
  --type common.Block --output config_block.json

# 提取 config 部分
jq '.data.data[0].payload.data.config' config_block.json > config.json

# 3) 修改能力(示例:确认 Application V2_0)
jq '.channel_group.groups.Application.values.Capabilities.value.capabilities = {"V2_0": {}}' \
  config.json > modified_config.json

# 4) 计算差异并编码
configtxlator proto_encode --input config.json \
  --type common.Config --output config.pb
configtxlator proto_encode --input modified_config.json \
  --type common.Config --output modified_config.pb
configtxlator compute_update --channel_id mychannel \
  --original config.pb --updated modified_config.pb \
  --output update.pb

# 5) 包装为更新交易
echo '{"payload":{"header":{"channel_header":{"channel_id":"mychannel","type":2}},"data":{"config_update":'$(configtxlator proto_decode --input update.pb --type common.ConfigUpdate)'}}}'  \
  | jq . | configtxlator proto_encode --type common.Envelope --output update_envelope.pb

# 6) 组织签名并提交(需满足 mod policy 要求的签名数量)
peer channel signconfigtx -f update_envelope.pb    # Org1 签名
# 切换 Org2 身份后:
peer channel update -f update_envelope.pb \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  -c mychannel
6.3 链码升级(sequence 递增)
# 1) 重新打包(新版本代码)
peer lifecycle chaincode package basic_v2.tar.gz \
  --path ../asset-transfer-basic/chaincode-go \
  --lang golang \
  --label basic_2.0

# 2) 安装到所有关联 Peer(Org2 切换身份后重复执行)
peer lifecycle chaincode install basic_v2.tar.gz
export NEW_CC_PACKAGE_ID=$(peer lifecycle chaincode queryinstalled \
  --output json | jq -r '.installed_chaincodes[] | select(.label=="basic_2.0") | .package_id')

# 3) 各组织审批(sequence 递增为 2)
peer lifecycle chaincode approveformyorg \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  --channelID mychannel \
  --name basic \
  --version 2.0 \
  --package-id "${NEW_CC_PACKAGE_ID}" \
  --sequence 2

# 4) 提交新定义
peer lifecycle chaincode commit \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}" \
  --channelID mychannel \
  --name basic \
  --version 2.0 \
  --sequence 2 \
  --peerAddresses localhost:7051 --tlsRootCertFiles "${PEER0_ORG1_CA}" \
  --peerAddresses localhost:9051 --tlsRootCertFiles "${PEER0_ORG2_CA}"
升级链码时注意世界状态中已有数据的兼容性。如果新版本链码修改了数据结构,建议在链码中实现版本检测与数据迁移逻辑,或通过"功能开关"分阶段切换。
7. 安全最佳实践
7.1 安全架构全景
flowchart TB
    subgraph Identity["身份与证书"]
        CA["Fabric CA<br/>(Root / Intermediate)"]
        MSP["MSP<br/>(X.509 + Node OU)"]
        CRL["CRL 吊销列表"]
        HSM["HSM / PKCS#11"]
    end

    subgraph Transport["传输安全"]
        TLS["双向 TLS<br/>(Peer/Orderer/CA)"]
        GRPC["gRPC mTLS"]
    end

    subgraph Data["数据保护"]
        PD["Private Data Collection"]
        BTL["BlockToLive 过期清理"]
        Hash["链上仅存 Hash"]
    end

    subgraph Governance["治理与审计"]
        EP["背书策略 (AND/OR)"]
        WP["通道写入策略"]
        LOG["集中化日志 + 链上事件审计"]
    end

    CA --> MSP
    MSP --> TLS
    CA --> CRL
    HSM -.-> CA
    TLS --> GRPC
    PD --> BTL
    PD --> Hash
    EP --> WP
7.2 安全加固清单
| 维度 | 措施 | 优先级 |
|---|---|---|
| TLS | 全链路启用 TLS(Peer/Orderer/CA/Operations);Orderer Raft 集群启用 mTLS | P0 |
| MSP 与 Node OU | 启用 NodeOUs,严格区分 client/peer/admin/orderer 角色 |
P0 |
| 证书生命周期 | 定期轮换 TLS/Enrollment 证书;使用 CRL 撤销异常身份 | P0 |
| 私有数据 | 敏感字段使用 Collection;设置 BlockToLive 限制存留周期 |
P1 |
| CouchDB | 启用鉴权与 TLS;禁止 Fauxton UI 对外暴露;MountPath 权限最小化 | P1 |
| 链码隔离 | 优先使用外部链码(CaaS),独立容器运行;runAsNonRoot + 只读根文件系统 |
P1 |
| 策略治理 | 背书策略匹配业务风控(如 AND('Org1MSP.peer','Org2MSP.peer'));限制 Admin 权限范围 |
P1 |
| HSM | 通过 BCCSP PKCS#11 对接硬件加密机,私钥不落盘 | P2 |
| 日志与审计 | 集中化采集节点日志(EFK/Loki);利用 ChaincodeEvent 实现业务级审计 |
P1 |
| 网络隔离 | Docker 使用自定义网络;K8s 使用 NetworkPolicy 限制流量 |
P1 |
7.3 MSP 目录结构说明
理解 MSP 目录结构对排查证书问题至关重要:
msp/
  cacerts/           # 组织根 CA 证书
  intermediatecerts/  # 中间 CA 证书(可选)
  keystore/          # 私钥(仅 Admin/User 本地持有)
  signcerts/         # 签名证书
  tlscacerts/        # TLS 根 CA 证书
  config.yaml        # Node OU 配置
  crls/              # 证书吊销列表(可选)
config.yaml(启用 Node OU):
NodeOUs:
  Enable: true
  ClientOUIdentifier:
    Certificate: cacerts/ca.org1.example.com-cert.pem
    OrganizationalUnitIdentifier: client
  PeerOUIdentifier:
    Certificate: cacerts/ca.org1.example.com-cert.pem
    OrganizationalUnitIdentifier: peer
  AdminOUIdentifier:
    Certificate: cacerts/ca.org1.example.com-cert.pem
    OrganizationalUnitIdentifier: admin
  OrdererOUIdentifier:
    Certificate: cacerts/ca.org1.example.com-cert.pem
    OrganizationalUnitIdentifier: orderer
8. 性能调优
8.1 Orderer 出块参数
Orderer 的出块策略直接影响吞吐量和延迟。核心参数在 configtx.yaml 的 Orderer 段:
| 参数 | 默认值 | 说明 | 调优方向 |
|---|---|---|---|
BatchTimeout |
2s | 到达超时即切块 | 低延迟场景可降至 0.5-1s;高吞吐场景可适当增大,让更多交易进入同一区块 |
MaxMessageCount |
500 | 达到消息数即切块 | 根据 TPS 预估调整 |
AbsoluteMaxBytes |
10 MB | 区块最大体积 | 一般无需修改 |
PreferredMaxBytes |
512 KB | 优先切块体积 | 消息体较大时适当增大 |
8.2 Peer 性能相关配置
# core.yaml 关键参数
peer:
  gossip:
    # 区块分发并发度
    dialTimeout: 3s
    connTimeout: 2s
    election:
      leaderAliveThreshold: 10s
  # 并发背书(Go Runtime 参数)
  # GOMAXPROCS 默认已为 CPU 核数,不必额外设置

ledger:
  state:
    # LevelDB 无需额外配置
    # CouchDB 相关调优参数
    couchDBConfig:
      maxRetries: 3
      maxRetriesOnStartup: 20
      requestTimeout: 35s
      # 查询结果限制(避免全表扫描)
      queryLimit: 10000
      # 每次批量读取的文档数
      internalQueryLimit: 1000
8.3 CouchDB 索引优化
当使用 CouchDB 作为状态数据库时,必须 为富查询创建索引,否则会触发全表扫描导致性能急剧下降。
索引定义放在链码源码的 META-INF/statedb/couchdb/indexes/ 目录:
{
  "index": {
    "fields": ["docType", "owner"]
  },
  "ddoc": "indexOwnerDoc",
  "name": "indexOwner",
  "type": "json"
}验证索引是否生效:
# 直接查询 CouchDB(test-network 中 CouchDB 端口通常在 5984/7984)
curl -s http://admin:<couchdb-password>@localhost:5984/mychannel_basic/_index | jq .
8.4 状态数据库选型
| 维度 | LevelDB | CouchDB |
|---|---|---|
| 查询能力 | 仅 KV(GetState/PutState) | JSON 富查询(Mango) |
| 性能 | 高(嵌入式,无网络开销) | 中(HTTP API,需网络通信) |
| 运维复杂度 | 低(无独立进程) | 高(独立部署、索引管理、备份) |
| 适用场景 | KV 查询满足需求的场景 | 需要按字段条件过滤的场景 |
建议:如果业务只需要按 Key 查询,优先使用 LevelDB。引入 CouchDB 会增加独立的数据库进程、索引管理和备份工作,状态读写也多一层 HTTP 开销。
9. 故障排查指南
9.1 常见问题速查表
| 现象 | 可能原因 | 排查命令 |
|---|---|---|
MVCC_READ_CONFLICT |
并发交易修改同一 Key | 检查链码逻辑,减少热点 Key 竞争 |
ENDORSEMENT_POLICY_FAILURE |
背书签名不满足策略 | peer lifecycle chaincode querycommitted 确认策略;检查 --peerAddresses 参数 |
| Peer 不同步(高度落后) | Gossip 网络不通或负载过高 | 检查 gossip_state_height 指标;查看 Peer 日志中 Gossip 相关错误 |
| Orderer 无 Leader | Raft 集群节点失联 | consensus_etcdraft_is_leader 全部为 0 则无可用 Leader;检查网络分区 |
| 链码容器启动失败 | 镜像拉取或资源不足 | docker logs <chaincode-container>;检查 Docker daemon 日志 |
| TLS 握手失败 | 证书过期或 CA 不匹配 | openssl s_client -connect <host>:<port> 检查证书链 |
access denied |
MSP 身份或策略不匹配 | 确认 CORE_PEER_LOCALMSPID 与 CORE_PEER_MSPCONFIGPATH 正确 |
9.2 日志级别调整
运行时动态调整(无需重启):
# 查看当前日志级别(test-network 中 peer0.org1 的 Operations 端口是 9444)
curl -s http://localhost:9444/logspec | jq .

# 调整特定模块为 DEBUG(临时排查)
curl -s -X PUT -d '{"spec":"gossip=debug:info"}' \
  http://localhost:9444/logspec

# 排查完毕后恢复
curl -s -X PUT -d '{"spec":"info"}' \
  http://localhost:9444/logspec
9.3 账本检查工具
# 查看通道信息(区块高度等)
peer channel getinfo -c mychannel

# 拉取指定区块并解析
peer channel fetch 5 block_5.pb -c mychannel \
  -o localhost:7050 \
  --ordererTLSHostnameOverride orderer.example.com \
  --tls --cafile "${ORDERER_CA}"

configtxlator proto_decode --input block_5.pb \
  --type common.Block | jq '.data.data[].payload.header'

# 查看已安装链码
peer lifecycle chaincode queryinstalled

# 查看已提交的链码定义
peer lifecycle chaincode querycommitted -C mychannel
10. 生产环境 Kubernetes 部署
本节聚焦生产可用(HA / 安全 / 可观测 / 可升级)的 Kubernetes 部署。
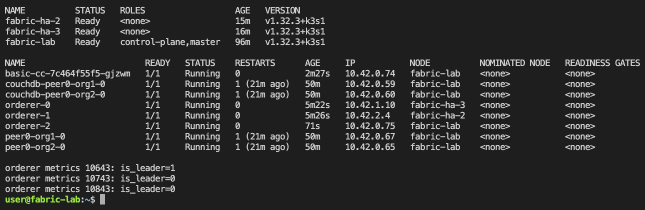
本次在 PVE 上开了 3 台 Debian 12 VM,组成 k3s v1.32.3 集群:fabric-lab 作为 server,fabric-ha-2、fabric-ha-3 作为 agent,3 台 VM 分布在 3 个 PVE 节点。实际部署了 3 个 Orderer(Raft)、Org1/Org2 各 1 个 Peer、2 个 CouchDB 和 CaaS 链码,通道 xchannel 高度到 9。Orderer 用 required podAntiAffinity 加 topologyKey: kubernetes.io/hostname 分散到 3 个节点;删掉 leader orderer-2 后,orderer-0 在 term 4 接任,交易继续提交。跨节点 HA 已验证;跨 AZ / 网络分区仍需多机房环境。
实验里还补了一步 DNS:通道配置中的 OrdererEndpoints 和 anchor peer 地址是 ordererN.example.com、peer0.orgN.example.com,而 K8s Service 名是 orderer-N.orderer、peer0-orgN。不处理的话 Peer 收不到新区块,approveformyorg 会一直等到超时。这里用 CoreDNS 的 rewrite name exact 把配置里的域名映射到 Service DNS;也可以用 Pod 的 hostAliases 做同样的事。
10.1 生产拓扑架构
flowchart TB
    subgraph AZ1["可用区 A"]
        O1["Orderer-0<br/>Raft"]
        P1["Peer0-Org1"]
        C1["CouchDB<br/>(Peer0-Org1)"]
        CC1["Chaincode<br/>(CaaS)"]
    end

    subgraph AZ2["可用区 B"]
        O2["Orderer-1<br/>Raft"]
        P2["Peer0-Org2"]
        C2["CouchDB<br/>(Peer0-Org2)"]
        CC2["Chaincode<br/>(CaaS)"]
    end

    subgraph AZ3["可用区 C"]
        O3["Orderer-2<br/>Raft"]
        P3["Peer1-Org1"]
        C3["CouchDB<br/>(Peer1-Org1)"]
    end

    subgraph Infra["基础设施"]
        LB["TCP Load Balancer<br/>(NLB / MetalLB)"]
        CA1["Fabric-CA<br/>(Org1)"]
        CA2["Fabric-CA<br/>(Org2)"]
        Vault["HashiCorp Vault<br/>(密钥管理)"]
    end

    subgraph Monitor["可观测性"]
        Prom["Prometheus<br/>+ Alertmanager"]
        Graf["Grafana"]
        Loki["Loki<br/>(日志)"]
    end

    LB --> O1 & O2 & O3
    LB --> P1 & P2 & P3
    P1 --> C1
    P2 --> C2
    P3 --> C3
    P1 --> CC1
    P2 --> CC2
    CA1 --> P1 & P3
    CA2 --> P2
    O1 <--> O2 <--> O3
    Vault -.-> CA1 & CA2
    P1 & P2 & P3 & O1 & O2 & O3 --> Prom
    Prom --> Graf
10.2 版本与资源规划
镜像列省略了 hyperledger/ 前缀。
| 组件 | 镜像 | 类型 | 副本 | CPU req/lim | Mem req/lim |
|---|---|---|---|---|---|
| Orderer | fabric-orderer:2.5.16 |
StatefulSet | 3/5 | 500m/2 | 512Mi/2Gi |
| Peer | fabric-peer:2.5.16 |
StatefulSet | >=2/org | 500m/2 | 1Gi/4Gi |
| CouchDB | couchdb:3.4 |
StatefulSet (1:1) | 1/peer | 250m/1 | 512Mi/2Gi |
| Fabric-CA | fabric-ca:1.5.22 |
Deployment+PVC | 1/org | 100m/500m | 256Mi/512Mi |
| Chaincode (CaaS) | 自建镜像 | Deployment | >=2 | 200m/1 | 256Mi/1Gi |
存储:Orderer/Peer 各 200Gi,CouchDB 100Gi,Fabric-CA 10Gi,均为 SSD PVC;CaaS 无持久卷。
跨节点实测结果:
| 项目 | 结果 |
|---|---|
| 集群 | k3s v1.32.3,3 节点(1 server + 2 agent) |
| 节点 | fabric-lab、fabric-ha-2、fabric-ha-3 |
| Pod | orderer-0(fabric-ha-3)、orderer-1(fabric-ha-2)、orderer-2(fabric-lab)、两个 Peer、两个 CouchDB、basic-cc |
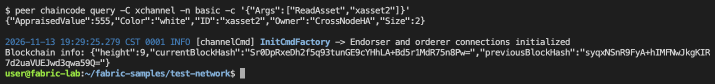
| 通道 | xchannel,高度 9 |
| 链码 | basic 1.0,sequence 2,CaaS 外部链码 |
| 存储 | local-path PVC,CouchDB |
故障切换实测:初始 leader 是 orderer-2(fabric-lab);删除该 Pod 后,orderer-0(fabric-ha-3)在 term 4 当选 leader,CreateAsset / ReadAsset 继续成功,通道高度到 9。截图里 orderer-2 的 AGE 明显小于另外两个,就是被重建的旧 leader。
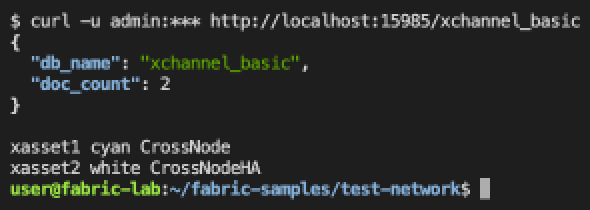
CouchDB 中可以看到 xchannel_basic 数据库和两个资产文档:
10.3 Peer StatefulSet
apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: peer0-org1
  namespace: fabric
  labels:
    app.kubernetes.io/name: peer
    app.kubernetes.io/instance: org1
spec:
  serviceName: peer0-org1
  replicas: 1
  selector:
    matchLabels:
      app.kubernetes.io/name: peer
      app.kubernetes.io/instance: org1
  template:
    metadata:
      labels:
        app.kubernetes.io/name: peer
        app.kubernetes.io/instance: org1
    spec:
      securityContext:
        runAsNonRoot: true
        runAsUser: 1000
        fsGroup: 1000
      affinity:
        podAntiAffinity:
          preferredDuringSchedulingIgnoredDuringExecution:
            - weight: 100
              podAffinityTerm:
                labelSelector:
                  matchLabels:
                    app.kubernetes.io/name: peer
                topologyKey: topology.kubernetes.io/zone
      containers:
        - name: peer
          image: hyperledger/fabric-peer:2.5.16
          env:
            - name: CORE_PEER_ID
              value: peer0.org1.example.com
            - name: CORE_PEER_ADDRESS
              value: peer0-org1:7051
            - name: CORE_PEER_LISTENADDRESS
              value: 0.0.0.0:7051
            - name: CORE_PEER_CHAINCODEADDRESS
              value: peer0-org1:7052
            - name: CORE_PEER_CHAINCODELISTENADDRESS
              value: 0.0.0.0:7052
            - name: CORE_PEER_GOSSIP_EXTERNALENDPOINT
              value: peer0-org1:7051  # 跨集群组网时改成对外可达的地址
            - name: CORE_PEER_GOSSIP_BOOTSTRAP
              value: peer0-org1:7051  # 多副本时改成同组织另一个 Peer 的地址
            - name: CORE_PEER_LOCALMSPID
              value: Org1MSP
            - name: CORE_PEER_TLS_ENABLED
              value: "true"
            - name: CORE_PEER_TLS_CERT_FILE
              value: /etc/hyperledger/fabric/tls/server.crt
            - name: CORE_PEER_TLS_KEY_FILE
              value: /etc/hyperledger/fabric/tls/server.key
            - name: CORE_PEER_TLS_ROOTCERT_FILE
              value: /etc/hyperledger/fabric/tls/ca.crt
            - name: CORE_PEER_MSPCONFIGPATH
              value: /etc/hyperledger/fabric/msp
            - name: CORE_OPERATIONS_LISTENADDRESS
              value: 0.0.0.0:9443
            - name: CORE_METRICS_PROVIDER
              value: prometheus
            - name: CORE_LEDGER_STATE_STATEDATABASE
              value: CouchDB
            - name: CORE_LEDGER_STATE_COUCHDBCONFIG_COUCHDBADDRESS
              value: couchdb-peer0-org1:5984
            - name: CORE_LEDGER_STATE_COUCHDBCONFIG_USERNAME
              valueFrom:
                secretKeyRef:
                  name: couchdb-credentials
                  key: username
            - name: CORE_LEDGER_STATE_COUCHDBCONFIG_PASSWORD
              valueFrom:
                secretKeyRef:
                  name: couchdb-credentials
                  key: password
            - name: FABRIC_LOGGING_SPEC
              value: "info"
          ports:
            - name: peer
              containerPort: 7051
            - name: chaincode
              containerPort: 7052
            - name: operations
              containerPort: 9443
          resources:
            requests:
              cpu: 500m
              memory: 1Gi
            limits:
              cpu: "2"
              memory: 4Gi
          livenessProbe:
            httpGet:
              path: /healthz
              port: 9443
            initialDelaySeconds: 30
            periodSeconds: 10
          readinessProbe:
            httpGet:
              path: /healthz
              port: 9443
            initialDelaySeconds: 10
            periodSeconds: 5
          volumeMounts:
            - name: data
              mountPath: /var/hyperledger/production
            - name: msp
              mountPath: /etc/hyperledger/fabric/msp
              readOnly: true
            - name: tls
              mountPath: /etc/hyperledger/fabric/tls
              readOnly: true
      volumes:
        - name: msp
          secret:
            secretName: org1-peer0-msp
        - name: tls
          secret:
            secretName: org1-peer0-tls
  volumeClaimTemplates:
    - metadata:
        name: data
      spec:
        accessModes: ["ReadWriteOnce"]
        storageClassName: ssd
        resources:
          requests:
            storage: 200Gi
Peer 还需要一个 Service 提供稳定 DNS,StatefulSet 的 serviceName 和 CORE_PEER_ADDRESS 都引用它:
apiVersion: v1
kind: Service
metadata:
  name: peer0-org1
  namespace: fabric
  labels:
    app.kubernetes.io/name: peer
    app.kubernetes.io/instance: org1
spec:
  selector:
    app.kubernetes.io/name: peer
    app.kubernetes.io/instance: org1
  ports:
    - name: peer
      port: 7051
      targetPort: 7051
    - name: chaincode
      port: 7052
      targetPort: 7052
这里是单副本 peer0 的示例。多副本时每个 Peer 单独建 Service,并额外建 Headless Service 供 StatefulSet 的 Pod DNS 使用。
说明:Secret 的 key 不能包含
/,而 Fabric MSP 目录包含cacerts/、signcerts/、keystore/等子目录。实际部署时通常由 initContainer 从 Secret 或压缩包还原 MSP 目录结构,再挂载给 Peer / Orderer;上面的清单为了突出 Peer 配置,省略了这一步。TLS Secret 的ca.crt、server.crt、server.key是扁平文件,可以直接用--from-file创建。本次 k3s 实验就是把 MSP 打成一个msp.tar.gz放进 Secret,由 busybox initContainer 解压并chown给 UID 1000,主容器再以非 root 运行。
10.4 Orderer Raft 集群
apiVersion: v1
kind: Service
metadata:
  name: orderer
  namespace: fabric
  labels:
    app.kubernetes.io/name: orderer
spec:
  clusterIP: None  # Headless Service, 为每个 Pod 提供稳定 DNS
  selector:
    app.kubernetes.io/name: orderer
  ports:
    - name: orderer
      port: 7050
      targetPort: 7050
    - name: admin
      port: 7053
      targetPort: 7053
    - name: operations
      port: 9643
      targetPort: 9643
---
apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: orderer
  namespace: fabric
spec:
  serviceName: orderer
  replicas: 3
  selector:
    matchLabels:
      app.kubernetes.io/name: orderer
  template:
    metadata:
      labels:
        app.kubernetes.io/name: orderer
    spec:
      securityContext:
        runAsNonRoot: true
        runAsUser: 1000
        fsGroup: 1000
      affinity:
        podAntiAffinity:
          requiredDuringSchedulingIgnoredDuringExecution:
            - labelSelector:
                matchLabels:
                  app.kubernetes.io/name: orderer
              topologyKey: topology.kubernetes.io/zone
      containers:
        - name: orderer
          image: hyperledger/fabric-orderer:2.5.16
          env:
            - name: ORDERER_GENERAL_LISTENADDRESS
              value: "0.0.0.0"
            - name: ORDERER_GENERAL_LISTENPORT
              value: "7050"
            - name: ORDERER_GENERAL_LOCALMSPID
              value: OrdererMSP
            - name: ORDERER_GENERAL_LOCALMSPDIR
              value: /etc/hyperledger/fabric/msp
            - name: ORDERER_GENERAL_BOOTSTRAPMETHOD
              value: none  # 使用 Channel Participation API,不加载系统通道创世块
            - name: ORDERER_GENERAL_TLS_ENABLED
              value: "true"
            - name: ORDERER_GENERAL_TLS_PRIVATEKEY
              value: /etc/hyperledger/fabric/tls/server.key
            - name: ORDERER_GENERAL_TLS_CERTIFICATE
              value: /etc/hyperledger/fabric/tls/server.crt
            - name: ORDERER_GENERAL_TLS_ROOTCAS
              value: "[/etc/hyperledger/fabric/tls/ca.crt]"
            - name: ORDERER_GENERAL_TLS_CLIENTROOTCAS
              value: "[/etc/hyperledger/fabric/tls/ca.crt]"
            - name: ORDERER_GENERAL_CLUSTER_CLIENTCERTIFICATE
              value: /etc/hyperledger/fabric/tls/server.crt
            - name: ORDERER_GENERAL_CLUSTER_CLIENTPRIVATEKEY
              value: /etc/hyperledger/fabric/tls/server.key
            - name: ORDERER_GENERAL_CLUSTER_ROOTCAS
              value: "[/etc/hyperledger/fabric/tls/ca.crt]"
            - name: ORDERER_CHANNELPARTICIPATION_ENABLED
              value: "true"
            - name: ORDERER_ADMIN_LISTENADDRESS
              value: "0.0.0.0:7053"
            - name: ORDERER_ADMIN_TLS_ENABLED
              value: "true"
            - name: ORDERER_ADMIN_TLS_CERTIFICATE
              value: /etc/hyperledger/fabric/tls/server.crt
            - name: ORDERER_ADMIN_TLS_PRIVATEKEY
              value: /etc/hyperledger/fabric/tls/server.key
            - name: ORDERER_ADMIN_TLS_CLIENTROOTCAS
              value: "[/etc/hyperledger/fabric/tls/ca.crt]"
            - name: ORDERER_OPERATIONS_LISTENADDRESS
              value: "0.0.0.0:9643"
            - name: ORDERER_METRICS_PROVIDER
              value: prometheus
            - name: FABRIC_LOGGING_SPEC
              value: "info"
          ports:
            - name: orderer
              containerPort: 7050
            - name: admin
              containerPort: 7053
            - name: operations
              containerPort: 9643
          resources:
            requests:
              cpu: 500m
              memory: 512Mi
            limits:
              cpu: "2"
              memory: 2Gi
          livenessProbe:
            httpGet:
              path: /healthz
              port: 9643
            initialDelaySeconds: 30
            periodSeconds: 10
          readinessProbe:
            httpGet:
              path: /healthz
              port: 9643
            initialDelaySeconds: 10
            periodSeconds: 5
          volumeMounts:
            - name: data
              mountPath: /var/hyperledger/production/orderer
            - name: msp
              mountPath: /etc/hyperledger/fabric/msp
              readOnly: true
            - name: tls
              mountPath: /etc/hyperledger/fabric/tls
              readOnly: true
      volumes:
        - name: msp
          secret:
            secretName: orderer-msp
        - name: tls
          secret:
            secretName: orderer-tls
  volumeClaimTemplates:
    - metadata:
        name: data
      spec:
        accessModes: ["ReadWriteOnce"]
        storageClassName: ssd
        resources:
          requests:
            storage: 200Gi
---
apiVersion: policy/v1
kind: PodDisruptionBudget
metadata:
  name: orderer-pdb
  namespace: fabric
spec:
  minAvailable: 2   # 3 节点 Raft 至少需要 2 个存活(quorum)
  selector:
    matchLabels:
      app.kubernetes.io/name: orderer
Orderer 集群之间是 mTLS。除了
ORDERER_GENERAL_TLS_ROOTCAS,还要给服务端配置ORDERER_GENERAL_TLS_CLIENTROOTCAS来验证其它 Orderer 的客户端证书。不要顺手把ORDERER_GENERAL_TLS_CLIENTAUTHREQUIRED设成true,否则 peer CLI 也会被要求出示客户端 TLS 证书,提交交易会超时。这个组合是本次 3 Orderer 实测里踩到的。
上面为了简洁只写了一个
orderer-msp/orderer-tls。3 副本 Raft 里每个 Orderer 的 MSP 和 TLS 证书必须独立,不能三个 Pod 共用同一张服务端证书。实际可以用orderer-0/1/2三个 Secret,由 initContainer 按 Pod 序号选择并还原;本次 k3s 实验就是把三个 MSP 和 TLS 放进 combined Secret,initContainer 用HOSTNAME的序号取对应文件。
集群引导要点(Fabric 2.3+ 推荐 Channel Participation API,无系统通道):
- 部署 3 个 Orderer Pod,均不加入任何通道。
- 使用
osnadmin channel join依次将每个 Orderer 加入应用通道的 consenter 集合。 - 跨可用区分布 Pod;通过
PodDisruptionBudget保证 Raft quorum。 - 对外暴露推荐使用 TCP LoadBalancer(如 AWS NLB),每个 Orderer 实例一个独立 Service。
10.5 CouchDB 部署(1:1 绑定 Peer)
Fabric 官方推荐每个 Peer 绑定一个专属 CouchDB 实例(而非共享集群),因为状态数据库是 Peer 的本地派生数据,可通过区块回放完全重建。
方式一:Sidecar(推荐,同 Pod 部署)
在 Peer StatefulSet 的 containers 中追加:
- name: couchdb
  image: couchdb:3.4
  ports:
    - name: http
      containerPort: 5984
  env:
    - name: COUCHDB_USER
      valueFrom:
        secretKeyRef:
          name: couchdb-credentials
          key: username
    - name: COUCHDB_PASSWORD
      valueFrom:
        secretKeyRef:
          name: couchdb-credentials
          key: password
  resources:
    requests:
      cpu: 250m
      memory: 512Mi
    limits:
      cpu: "1"
      memory: 2Gi
  volumeMounts:
    - name: couchdb-data
      mountPath: /opt/couchdb/data
对应 Peer 环境变量中 COUCHDB_ADDRESS 改为 localhost:5984,并在 volumeClaimTemplates 中增加 couchdb-data 卷。
方式二:独立 StatefulSet
apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: couchdb-peer0-org1
  namespace: fabric
spec:
  serviceName: couchdb-peer0-org1
  replicas: 1
  selector:
    matchLabels:
      app: couchdb
      peer: peer0-org1
  template:
    metadata:
      labels:
        app: couchdb
        peer: peer0-org1
    spec:
      securityContext:
        runAsUser: 5984
        fsGroup: 5984
      containers:
        - name: couchdb
          image: couchdb:3.4
          env:
            - name: COUCHDB_USER
              valueFrom:
                secretKeyRef:
                  name: couchdb-credentials
                  key: username
            - name: COUCHDB_PASSWORD
              valueFrom:
                secretKeyRef:
                  name: couchdb-credentials
                  key: password
          ports:
            - name: http
              containerPort: 5984
          resources:
            requests:
              cpu: 250m
              memory: 512Mi
            limits:
              cpu: "1"
              memory: 2Gi
          livenessProbe:
            httpGet:
              path: /_up
              port: 5984
            initialDelaySeconds: 15
            periodSeconds: 10
          volumeMounts:
            - name: data
              mountPath: /opt/couchdb/data
  volumeClaimTemplates:
    - metadata:
        name: data
      spec:
        accessModes: ["ReadWriteOnce"]
        storageClassName: ssd
        resources:
          requests:
            storage: 100Gi
---
apiVersion: v1
kind: Service
metadata:
  name: couchdb-peer0-org1
  namespace: fabric
spec:
  selector:
    app: couchdb
    peer: peer0-org1
  ports:
    - name: http
      port: 5984
      targetPort: 5984
10.6 网络暴露(gRPC + mTLS)
Fabric 的对外接口是 gRPC,且多数场景需要双向 TLS。K8s 中有三种典型方案:
| 方案 | 优点 | 缺点 |
|---|---|---|
| TCP LoadBalancer(NLB) | 配置最简、TLS 端到端 | 每个节点需要独立 LB |
| NGINX Ingress + ssl-passthrough | 统一入口管理 | 需启用 --enable-ssl-passthrough,性能有损耗 |
| Istio Gateway + TLS PASSTHROUGH | Service Mesh 原生方案、可观测性好 | 引入 Istio 复杂度 |
推荐:生产环境优先使用 TCP LoadBalancer,链路简单且不会出现 TLS 终止导致的证书不匹配问题。
NGINX Ingress 示例(TLS 透传):
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: peer0-org1
  namespace: fabric
  annotations:
    nginx.ingress.kubernetes.io/backend-protocol: "GRPC"
    nginx.ingress.kubernetes.io/ssl-passthrough: "true"
spec:
  ingressClassName: nginx
  rules:
    - host: peer0-org1.example.com
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: peer0-org1
                port:
                  number: 7051
Istio Gateway 示例(TLS PASSTHROUGH,SNI 路由):
apiVersion: networking.istio.io/v1beta1
kind: Gateway
metadata:
  name: fabric-gw
  namespace: fabric
spec:
  selector:
    istio: ingressgateway
  servers:
    - port:
        number: 443
        name: grpc-fabric
        protocol: TLS
      tls:
        mode: PASSTHROUGH
      hosts:
        - "peer0-org1.example.com"
        - "orderer0.example.com"
---
apiVersion: networking.istio.io/v1beta1
kind: VirtualService
metadata:
  name: peer0-org1
  namespace: fabric
spec:
  hosts:
    - "peer0-org1.example.com"
  gateways:
    - fabric-gw
  tls:
    - match:
        - sniHosts:
            - "peer0-org1.example.com"
      route:
        - destination:
            host: peer0-org1.fabric.svc.cluster.local
            port:
              number: 7051
10.7 外部链码(Chaincode-as-a-Service)
将链码作为独立微服务部署,是生产环境的推荐做法:
flowchart LR
    subgraph K8s["Kubernetes Cluster"]
        P["Peer Pod"]
        CC["Chaincode Deployment<br/>(replicas: 2+)"]
        SVC["ClusterIP Service<br/>basic-cc:9999"]
    end

    P -->|gRPC + TLS| SVC
    SVC --> CC
Chaincode Deployment:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: basic-cc
  namespace: fabric
spec:
  replicas: 2
  selector:
    matchLabels:
      app: basic-cc
  template:
    metadata:
      labels:
        app: basic-cc
    spec:
      securityContext:
        runAsNonRoot: true
        runAsUser: 1000
        fsGroup: 1000
      containers:
        - name: chaincode
          image: ghcr.io/your-org/asset-basic-cc:1.0.0
          ports:
            - containerPort: 9999
              name: chaincode
          env:
            - name: CHAINCODE_SERVER_ADDRESS
              value: "0.0.0.0:9999"
            - name: CHAINCODE_ID
              value: "<package-id>"  # 与 install 时的 Package ID 匹配
            - name: CORE_CHAINCODE_TLS_DISABLED
              value: "true"  # 集群内可关闭,依赖 Service Mesh 或 NetworkPolicy 保护
          resources:
            requests:
              cpu: 200m
              memory: 256Mi
            limits:
              cpu: "1"
              memory: 1Gi
          securityContext:
            allowPrivilegeEscalation: false
            readOnlyRootFilesystem: true
          volumeMounts:
            - name: tmp
              mountPath: /tmp
      volumes:
        - name: tmp
          emptyDir: {}
---
apiVersion: v1
kind: Service
metadata:
  name: basic-cc
  namespace: fabric
spec:
  selector:
    app: basic-cc
  ports:
    - name: chaincode
      port: 9999
      targetPort: 9999
外部链码的 connection.json(打包时嵌入 .tar.gz):
{
  "address": "basic-cc.fabric.svc.cluster.local:9999",
  "dial_timeout": "10s",
  "tls_required": false
}
Fabric 2.5 的 peer 镜像自带 ccaas_builder,但 peer lifecycle chaincode package --lang ccaas 并不认这个语言,需要手动组包:
mkdir -p ccaas/code
cp connection.json ccaas/code/

tar -czf ccaas/code.tar.gz -C ccaas/code .
cat > ccaas/metadata.json <<'EOF'
{"path":"","type":"ccaas","label":"basic_1.0"}
EOF

tar -czf basic-ccaas.tar.gz -C ccaas metadata.json code.tar.gz
peer lifecycle chaincode install basic-ccaas.tar.gz
metadata.json 的 type 必须是 ccaas。Peer 执行 external builder 的 detect 后,会从 code.tar.gz 里读取 connection.json。先 install 拿到 Package ID,再把它填到 Chaincode Deployment 的 CHAINCODE_ID;顺序反了,链码服务会连不上 Peer。使用自定义 Peer 镜像时,还要确认 core.yaml 的 chaincode.externalBuilders 指向 ccaas builder。
若需要链码与 Peer 之间启用 TLS,需在
connection.json中配置证书字段,并在 Chaincode 容器中挂载对应证书。
10.8 可观测性(Prometheus Operator)
apiVersion: v1
kind: Service
metadata:
  name: peer0-org1-metrics
  namespace: fabric
  labels:
    app.kubernetes.io/name: peer
    app.kubernetes.io/instance: org1
    app.kubernetes.io/component: metrics
spec:
  selector:
    app.kubernetes.io/name: peer
    app.kubernetes.io/instance: org1
  ports:
    - name: operations
      port: 9443
      targetPort: 9443
---
apiVersion: monitoring.coreos.com/v1
kind: ServiceMonitor
metadata:
  name: fabric-peers
  namespace: fabric
spec:
  selector:
    matchLabels:
      app.kubernetes.io/name: peer
      app.kubernetes.io/component: metrics
  endpoints:
    - port: operations
      interval: 15s
      path: /metrics
      scheme: http   # Operations 未启用 TLS 时
---
apiVersion: monitoring.coreos.com/v1
kind: ServiceMonitor
metadata:
  name: fabric-orderers
  namespace: fabric
spec:
  selector:
    matchLabels:
      app.kubernetes.io/name: orderer
  endpoints:
    - port: operations
      interval: 15s
      path: /metrics
      scheme: http
10.9 证书管理与轮换
在 Kubernetes 中管理 Fabric 证书的推荐流程:
flowchart TD
    A["Fabric-CA / 外部 CA<br/>签发 MSP + TLS 证书"] --> B["存储为 K8s Secret"]
    B --> C["挂载到 Pod"]
    C --> D{"证书即将过期?"}
    D -- 是 --> E["重新签发证书"]
    E --> F["更新 K8s Secret"]
    F --> G["滚动重启 Pod"]
    G --> D
    D -- 否 --> H["持续监控<br/>(cert-manager / 自定义 CronJob)"]
    H --> D
要点:
- MSP 签名证书与 TLS 证书分离管理,各自有独立生命周期。
- 使用
cert-manager管理 TLS 证书自动续期(如与外部 CA 集成时)。 - MSP Enrollment 证书需通过 Fabric-CA 的
reenroll命令续期。 - 轮换前务必先在测试环境验证,确保新旧证书的过渡期内服务不中断。
- 保管好 Root CA 私钥,建议使用 HSM 或 Vault 存储。
10.10 备份与灾备
| 备份对象 | 方式 | 频率 | 恢复方法 |
|---|---|---|---|
| Orderer 数据卷 | PVC 快照(CSI Snapshot) | 每日 + 变更前 | 从快照恢复 PVC,启动 Pod |
| Peer 数据卷 | PVC 快照 | 每日 | 从快照恢复 PVC;或通过区块回放重建 |
| CouchDB 数据 | PVC 快照 | 每日 | 从快照恢复;或删除数据由 Peer 自动重建 |
| 通道配置(Config Block) | peer channel fetch config |
每次配置变更后 | 用于灾难重建通道 |
| MSP / CA 根证书 | 离线存档 + Vault | 变更时 | 灾备重建的核心材料 |
| 通道创世区块 / config block | osnadmin channel join --config-block 使用的区块文件 |
创建通道时 | 重新加入通道或重建 Orderer |
Fabric 2.4+ 支持 Peer 账本快照(Snapshot):
# 在指定区块高度创建快照
peer snapshot submitrequest \
  -c mychannel \
  -b 1000 \
  --peerAddress peer0-org1:7051 \
  --tlsRootCertFile /path/to/tlsca.pem

# 新节点使用快照从指定区块高度开始同步(无需从创世区块回放)
peer snapshot joinbysnapshot \
  --snapshotpath /path/to/snapshot
10.11 安全基线
# NetworkPolicy 示例:仅允许 Fabric 组件间通信
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: fabric-default-deny
  namespace: fabric
spec:
  podSelector: {}
  policyTypes:
    - Ingress
    - Egress
  ingress: []
  egress: []
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: fabric-allow-internal
  namespace: fabric
spec:
  podSelector: {}
  policyTypes:
    - Ingress
    - Egress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              kubernetes.io/metadata.name: fabric
      ports:
        - port: 7050    # Orderer
        - port: 7051    # Peer
        - port: 7052    # Chaincode
        - port: 7053    # Orderer Admin (osnadmin)
        - port: 9443    # Peer Operations
        - port: 9643    # Orderer Operations
        - port: 5984    # CouchDB
        - port: 9999    # Chaincode CaaS
  egress:
    - to:
        - namespaceSelector:
            matchLabels:
              kubernetes.io/metadata.name: fabric
    - to:   # 允许 DNS 解析
        - namespaceSelector: {}
      ports:
        - port: 53
          protocol: UDP
        - port: 53
          protocol: TCP
如果 Peer/Orderer 通过 Ingress 或 LoadBalancer 对外暴露,还要按入口控制器所在命名空间额外放行 7051/7050;如果 Prometheus Operator 部署在独立 namespace,也要放行 9443/9643。上面的策略只覆盖 Fabric 组件之间的流量。
安全检查清单:
- Pod 使用
runAsNonRoot: true - 链码容器
readOnlyRootFilesystem: true+allowPrivilegeEscalation: false - 镜像使用固定 tag + digest,私有仓库,定期扫描
- Secrets 不要以明文提交;使用 Sealed Secrets / External Secrets + Vault
- NetworkPolicy 实施最小权限原则
- HSM(PKCS#11)保护 CA 私钥(至少 Root CA)
10.12 常见坑与实战建议
| 问题 | 原因 | 解决方案 |
|---|---|---|
| Ingress gRPC 连接频繁超时 | ssl-passthrough 性能损耗或未正确配置 | 改用 TCP LB 直接暴露端口 |
| Orderer Raft 选举风暴 | 存储 IOPS 不足导致心跳延迟 | 使用 SSD PVC;调整 ElectionTick/HeartbeatTick |
| Peer 同步缓慢 | Gossip 配置不当或 Pod DNS 解析慢 | 检查 CORE_PEER_GOSSIP_EXTERNALENDPOINT;确认 Headless Service DNS 正常 |
| CouchDB 索引重建耗时过长 | 大量文档 + 复杂索引 | 优化索引设计;使用高 IOPS 存储 |
| 证书过期导致全网中断 | 未建立轮换自动化 | 上线前必须搭建证书监控告警 + 自动续期流程 |
| 链码升级后旧交易失败 | State 数据结构不兼容 | 链码内实现版本检测 + 数据迁移 |
| K8s 中 approve/commit 超时 | 通道配置里的 orderer.example.com、peer0.orgX.example.com 在集群内无法解析 |
用 CoreDNS rewrite 或 Pod hostAliases 映射到 Service DNS |
| 跨可用区 Raft 延迟高 | 网络 RTT > HeartbeatTick * TickInterval |
适当放大 HeartbeatTick(默认 1,TickInterval 500ms) |
11. 扩展阅读
| 资源 | 链接 |
|---|---|
| 官方文档(2.5 LTS) | hyperledger-fabric.readthedocs.io |
| Fabric CA 文档 | hyperledger-fabric-ca.readthedocs.io |
| fabric-samples | hyperledger/fabric-samples |
| test-network-k8s | fabric-samples/test-network-k8s |
| Gateway SDK (Go) | hyperledger/fabric-gateway |
| Gateway SDK (Node.js) | fabric-gateway/node |
| Gateway SDK (Java) | hyperledger/fabric-gateway-java |
| Fabric RFC 合集 | hyperledger/fabric-rfcs |
| Fabric Operations Guide | operations_service.html |
12. 结语
本文以 Fabric 2.5 LTS 为基线,从架构原理到本地开发部署,再到监控、性能调优、安全加固和生产级 Kubernetes 落地,覆盖了一个联盟链网络从 PoC 到生产的完整生命周期。
几个核心建议:
- 先 test-network 跑通全流程,理解交易生命周期和链码生命周期后再做定制。
- 从第一天就打通监控,Operations + Prometheus 是排查问题的第一道防线。
- 证书管理是最大的运维风险点,务必在上线前完成证书轮换演练。
- 外部链码(CaaS)是生产最佳实践,避免 Peer 直接构建和管理链码容器带来的安全与资源隔离问题。
- LevelDB 优先,除非业务确实需要富查询再引入 CouchDB。
- K8s 部署不是必须,但当组织和节点规模增长时,K8s 的调度、滚动升级和可观测性能力会大幅降低运维成本。
如果你觉得这篇文章对你有所帮助,欢迎赞赏~
赞赏