Qubes 上用 WireGuard 做独立 VPN 出口
系列 - Qubes
目录
这篇记录在 Qubes 里怎么把 VPN 做成独立的 netvm,再把 AppVM 的网络接到它上面。
环境说明
- Qubes OS 4.2
- WireGuard VPN
- VPN AppVM 的模板:Fedora 38(当时版本)
- 测试用 AppVM 的模板:Debian 12
安装
模板配置
Fedora 模板里安装 WireGuard 工具,然后关掉模板让改动生效:
sudo dnf install wireguard-tools -y
sudo shutdown -h now
创建wireguard的AppVM
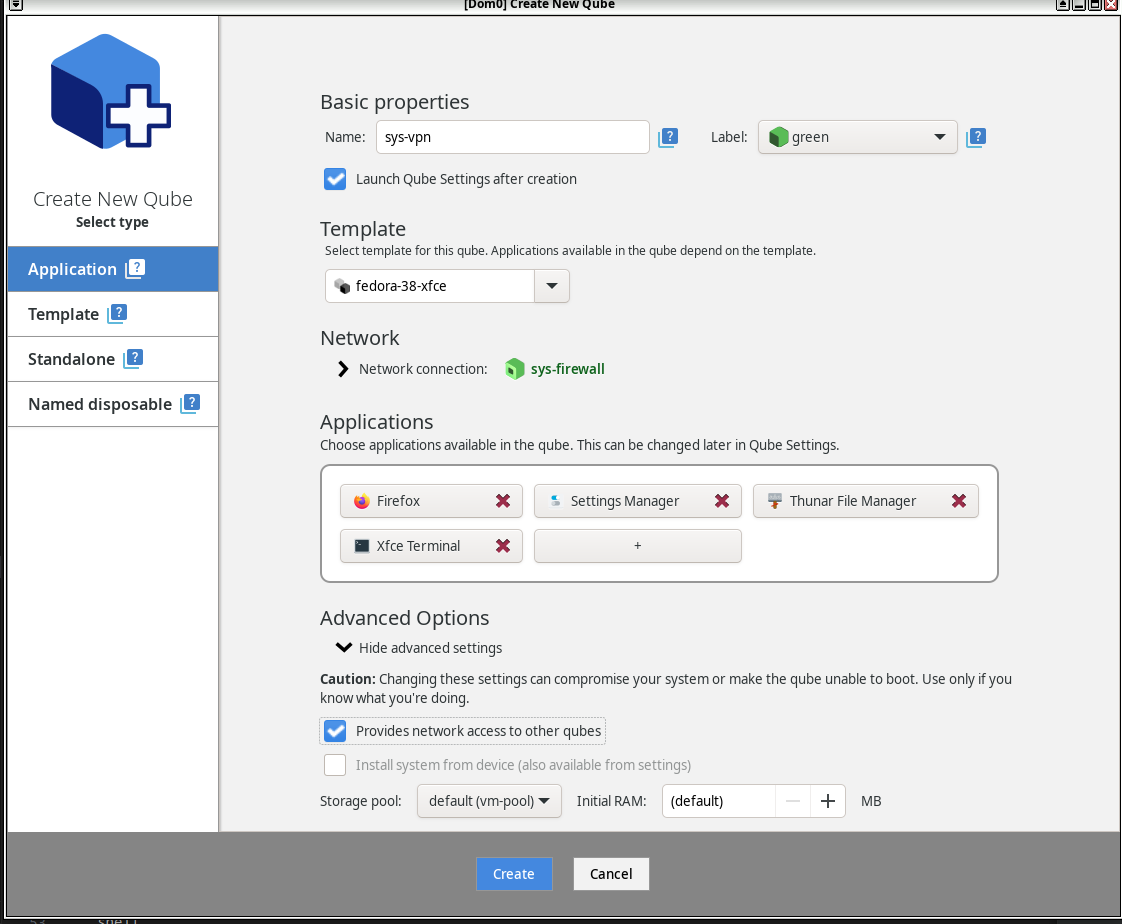
创建 VPN qube 时,勾上 Provides network access to other qubes,否则其他 qube 没法把它当网络出口:
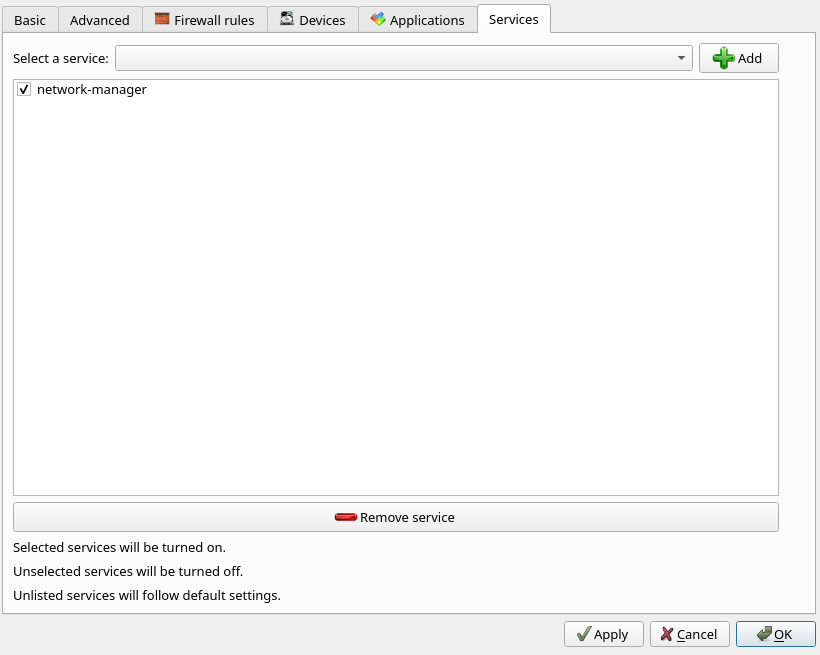
再在 Services 里勾上 NetworkManager:
然后开机。
配置 WireGuard
前面开了 NetworkManager,可以直接导入 WireGuard 配置:
nmcli con import type wireguard file /home/user/wg0.conf导入后 NetworkManager 会自动尝试连接。用 sudo wg 看状态。
配置转发
在 /rw/config/qubes-firewall-user-script 末尾追加这些规则:
# 调整 MTU
nft add rule ip qubes custom-forward tcp flags syn / syn,rst tcp option maxseg size set rt mtu

# 强制所有 qube 的流量走 VPN,非 VPN 流量从 eth0 出去就丢掉
nft add rule qubes custom-forward oifname eth0 counter drop
nft add rule ip6 qubes custom-forward oifname eth0 counter drop

# 把 DNS 查询劫持到 VPN 的 DNS,防止泄漏
DNS=1.1.1.1
nft add chain qubes nat { type nat hook prerouting priority dstnat\; } 2>/dev/null || true
nft add rule qubes nat iifname == "vif*" tcp dport 53 dnat "$DNS"
nft add rule qubes nat iifname == "vif*" udp dport 53 dnat "$DNS"
VPN 提供商有自己的 DNS 的话,把 DNS 换成它给的地址。Mullvad 的 DNS 泄漏说明见 这里。
改完重启这个 AppVM。
验证
新建一台 AppVM,网络选刚创建的 sys-vpn,启动后看出口 IP:
curl -s https://ifconfig.me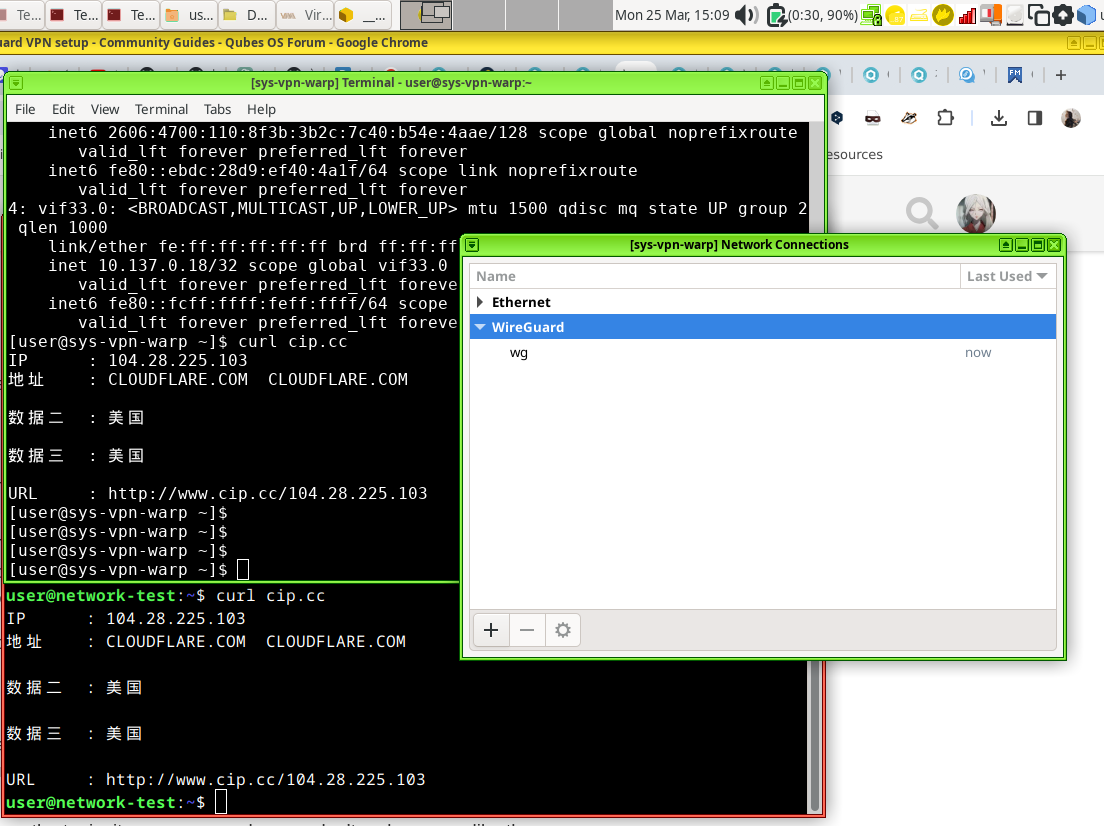
再打开 Mullvad 的检查页 看 DNS 有没有泄漏,或在 AppVM 里查当前 DNS:
resolvectl status如果 DNS 还是本地运营商或网关地址,回去检查上面的 nftables 规则有没有生效。
后续可以做的事
- 把这套配置写进 Ansible,批量管理多个 VPN qube
- 配合 WARP 自选 IP,定期更新 endpoint
参考文档
如果你觉得这篇文章对你有所帮助,欢迎赞赏~
赞赏